Projekt besprechen

IT-Infrastruktur · Referenzprojekt

Zwei Standorte. Eine vernetzte IT-Infrastruktur.

Server, Virtualisierung, Firewall, Produktionsanbindung, sichere Standortvernetzung, Business-Telefonie und laufende IT-Betreuung für einen Metallbau-Fachbetrieb mit rund 60 Mitarbeitern.

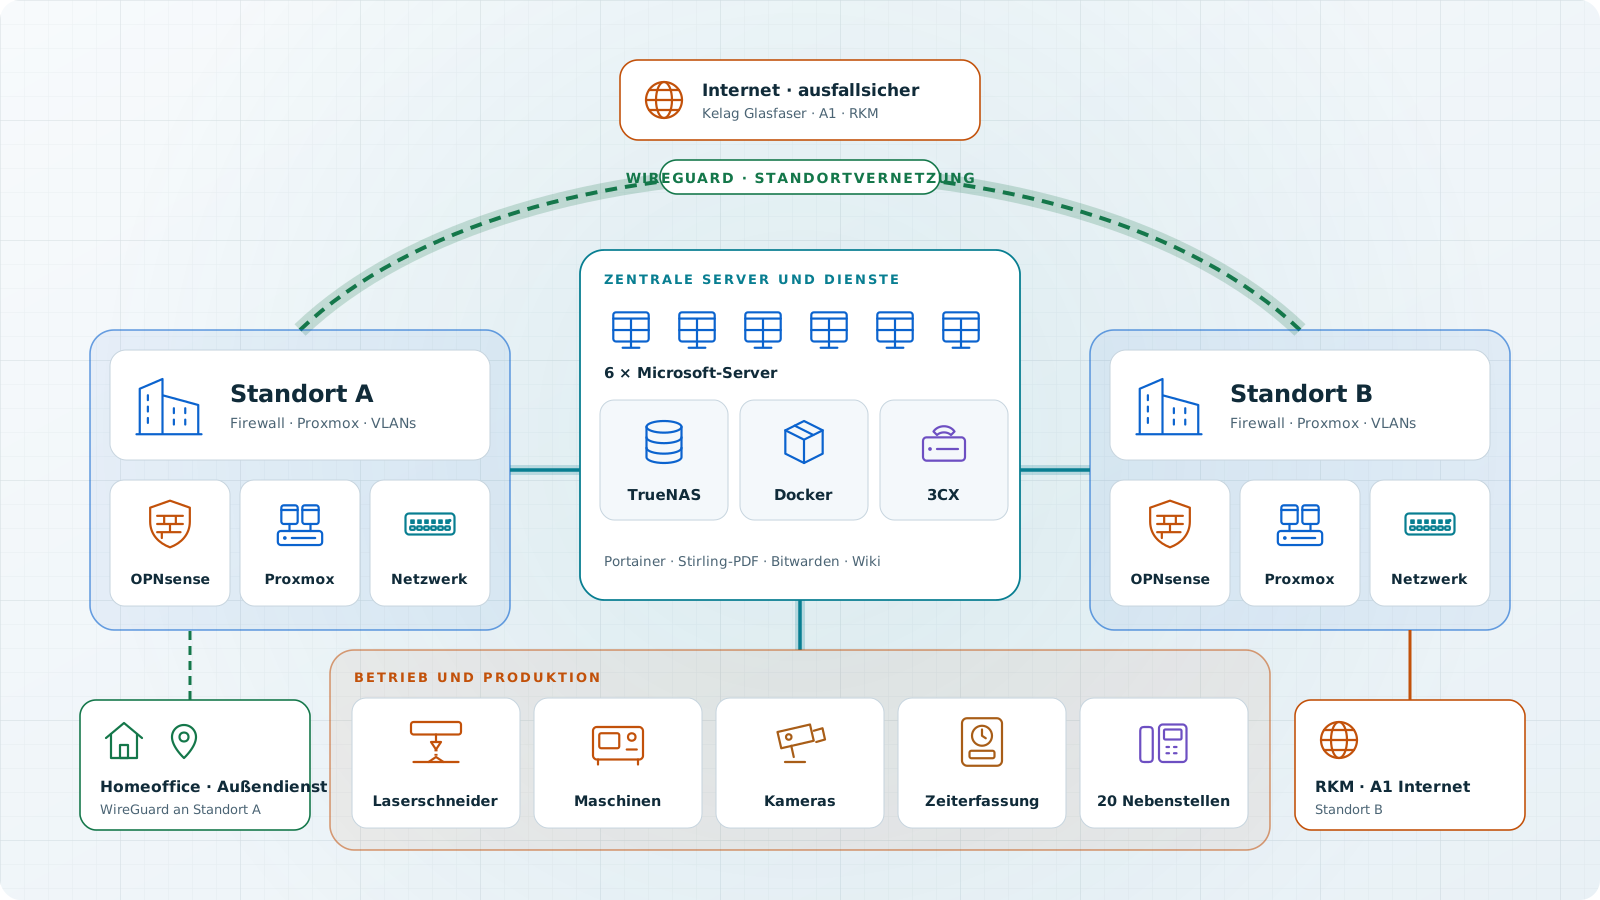
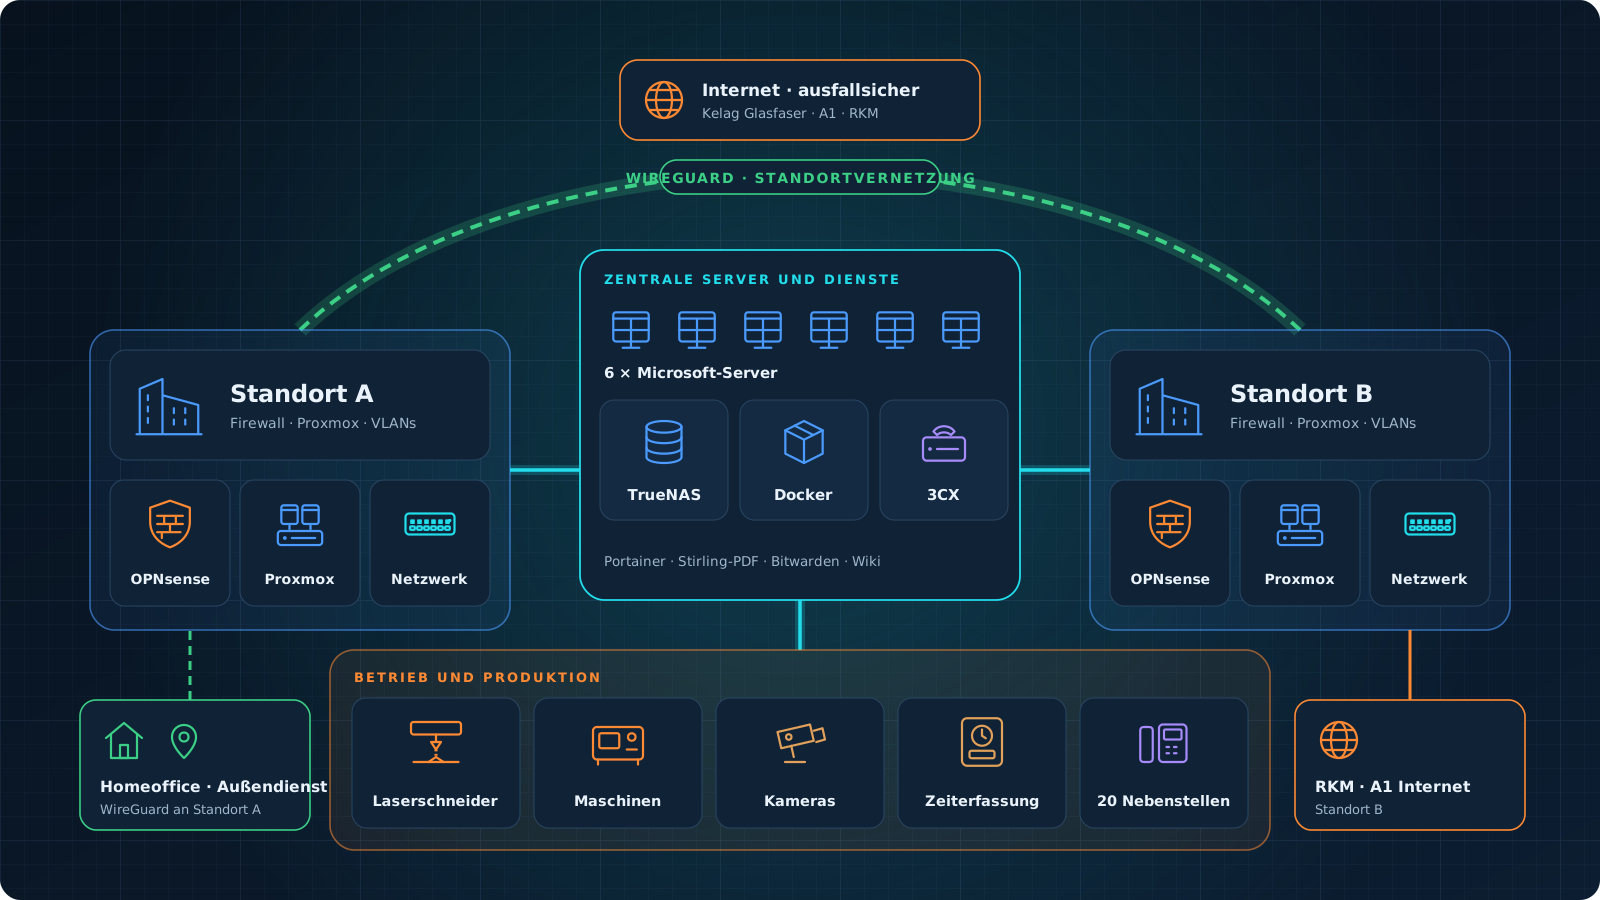
Technisches Leitbild eines Metallbau-Fachbetriebs mit zwei Standorten: Standorte mit OPNsense, Proxmox und Netzwerk, verbunden über WireGuard; ausfallsicher ausgelegte Internetanbindung; zentrale Server und Dienste mit Microsoft-Servern, TrueNAS, Docker und 3CX; Produktion mit Laserschneider, Kameras, Zeiterfassung und Telefonie; Fernzugriff aus Homeoffice und AußendienstTechnisches Leitbild eines Metallbau-Fachbetriebs mit zwei Standorten: Standorte mit OPNsense, Proxmox und Netzwerk, verbunden über WireGuard; ausfallsicher ausgelegte Internetanbindung; zentrale Server und Dienste mit Microsoft-Servern, TrueNAS, Docker und 3CX; Produktion mit Laserschneider, Kameras, Zeiterfassung und Telefonie; Fernzugriff aus Homeoffice und Außendienst

Projektsteckbrief

Kategorie
IT-Infrastruktur · Referenzprojekt
Kunde
Metallbau-Fachbetrieb (Kundeninstallation)
Umfang
rund 60 Mitarbeiter · zwei Standorte · Drautal
Technologien
Microsoft Server · Proxmox · OPNsense · WireGuard · 3CX · TrueNAS · Docker

IT für einen technisch anspruchsvollen Produktionsbetrieb

Nicht jede IT-Umgebung besteht nur aus ein paar Arbeitsplätzen und einem Internetanschluss.

Gerade in einem technisch anspruchsvollen Produktionsbetrieb müssen Verwaltung, Konstruktion, Maschinenumfeld, zentrale Dienste, Fernzugriffe und Sicherheitsanforderungen zuverlässig zusammenspielen.

Für einen Metallbau-Fachbetrieb mit rund 60 Mitarbeitern wurde deshalb eine standortübergreifende IT-Infrastruktur aufgebaut und laufend betreut, die unterschiedliche Anforderungen in einem gemeinsamen Gesamtsystem zusammenführt. Dazu gehören klassische Unternehmens-IT ebenso wie produktionsnahe Systeme, sichere Standortvernetzung, kontrollierte Netzwerkzugriffe, Videoüberwachung und eine strukturierte Dokumentation der laufenden Wartungsleistungen.

Die Ausgangslage

Der Betrieb arbeitet mit zwei Standorten und einer gewachsenen technischen Umgebung.

Im Alltag müssen unter anderem Büroarbeitsplätze, zentrale Server, Produktionssysteme, Netzwerktechnik, Zeiterfassung, Druck- und Dokumentenprozesse sowie externe Zugriffe für Homeoffice und Außendienst zuverlässig funktionieren.

Zusätzlich kommen im Unternehmen bekannte Branchen- und Unternehmenslösungen zum Einsatz, darunter BySoft, BMD, SolidWorks und Systeme aus dem Umfeld von TRUMPF. Gerade in solchen Umgebungen ist entscheidend, dass nicht jede Komponente isoliert betrachtet wird, sondern dass die Infrastruktur als Ganzes nachvollziehbar geplant, abgesichert und betreut wird.

Zwei Standorte, ein durchgängiges Betriebskonzept

Die Infrastruktur verbindet zwei Standorte über eine sichere Standortvernetzung.

An beiden Standorten sind zentrale Systeme und Netzwerkkomponenten in ein gemeinsames Gesamtkonzept eingebunden. Ziel war nicht nur die technische Erreichbarkeit, sondern eine strukturierte und administrierbare Umgebung, die den laufenden Betrieb unterstützt und kontrollierbar bleibt.

Dazu gehören unter anderem Microsoft-Server, Virtualisierung mit Proxmox, zentral verwaltete Netzwerkkomponenten, geroutete Netzbereiche, definierte Freigaben für einzelne Systeme und sichere Zugriffe von außen.

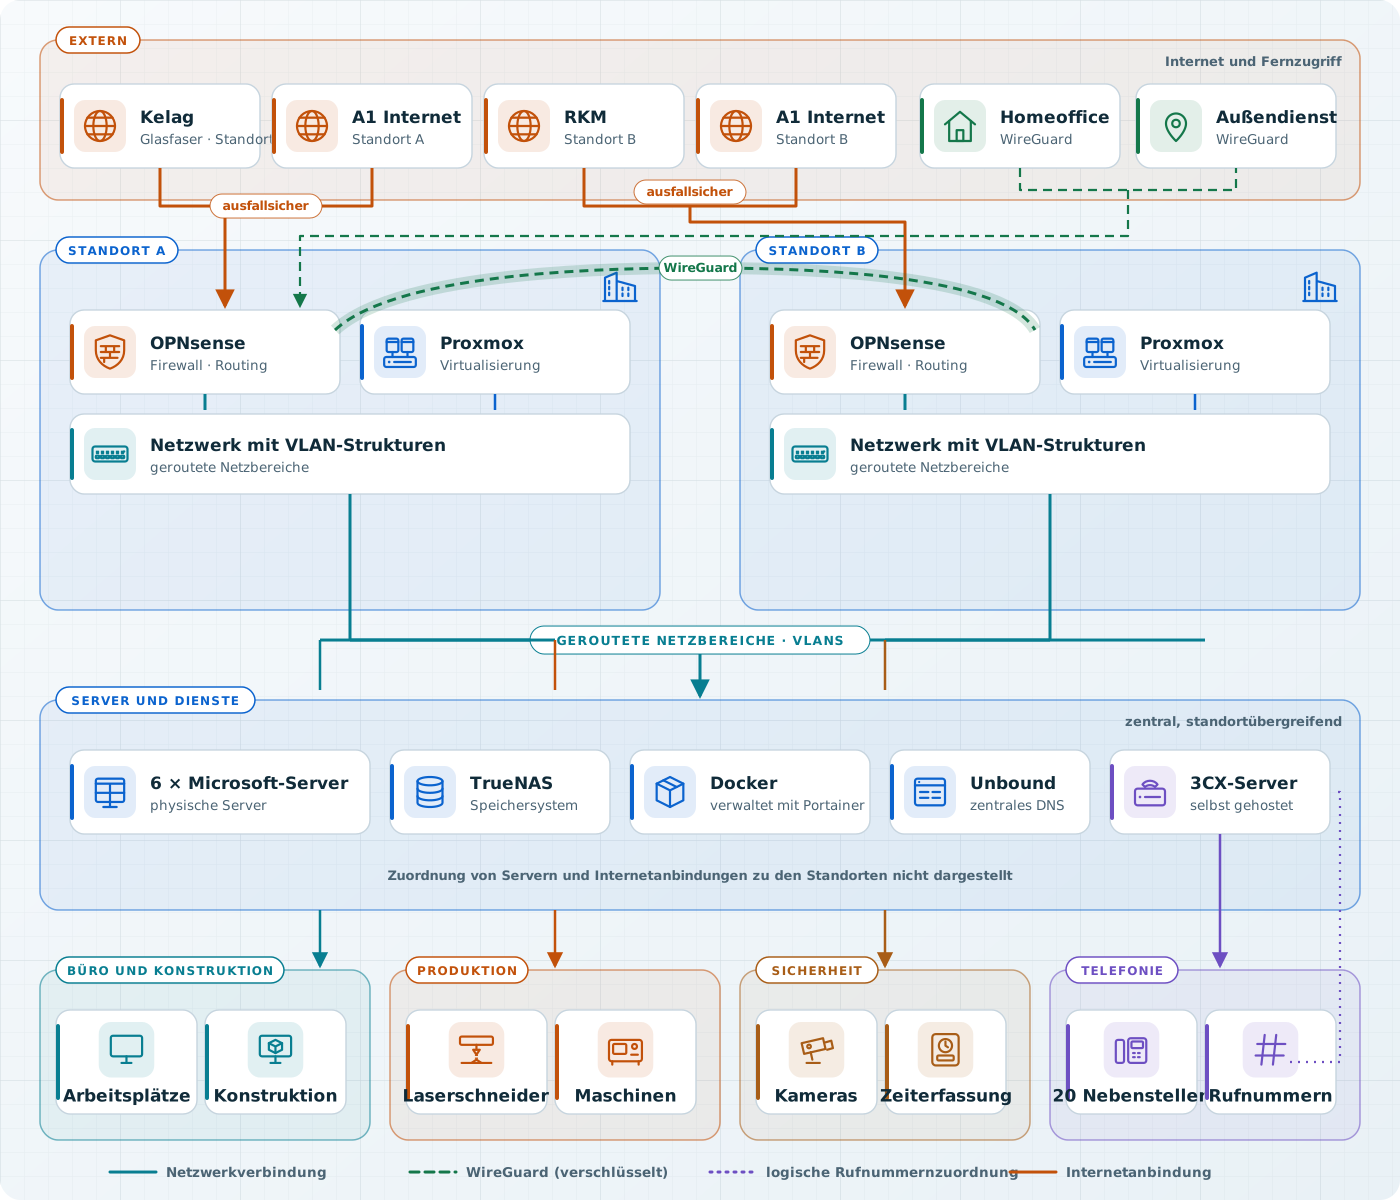
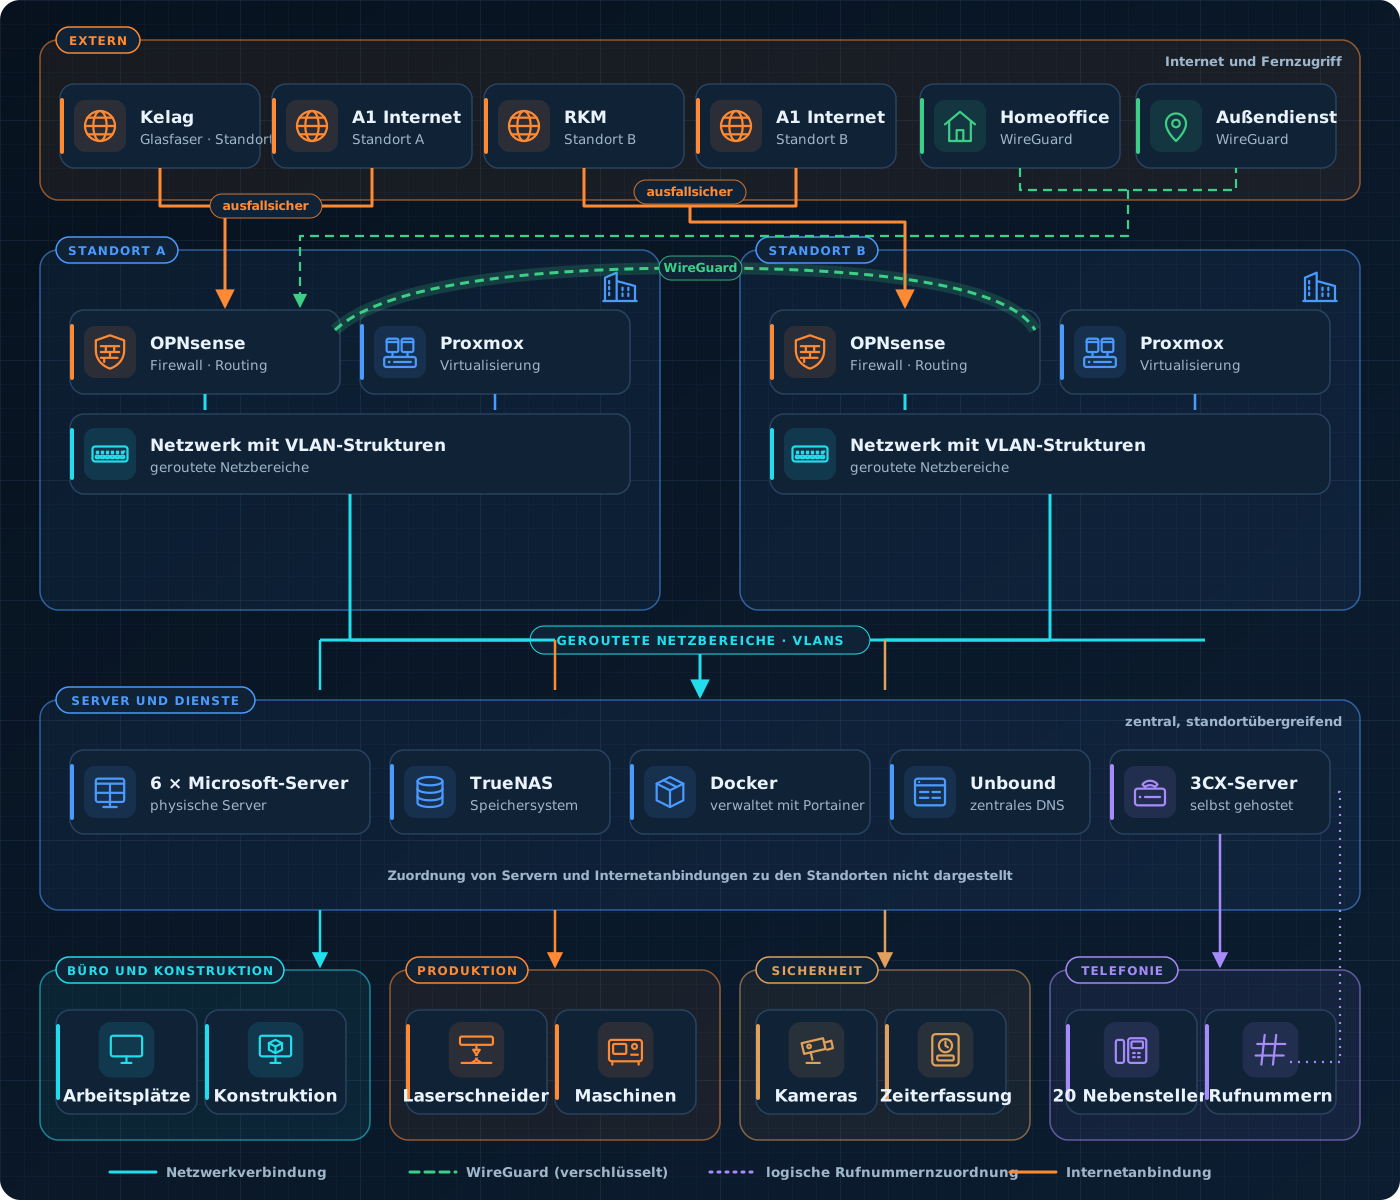
Gesamtarchitektur des Metallbau-Fachbetriebs: zwei Standorte mit OPNsense, Proxmox und Netzwerk mit VLANs, verbunden über WireGuard; Internet über Kelag Glasfaser und A1; Homeoffice und Außendienst über WireGuard; zentrale Server und Dienste mit sechs Microsoft-Servern, TrueNAS, Docker, Unbound und 3CX; Bereiche Büro und Konstruktion, Produktion, Kameras und Zeiterfassung sowie Telefonie mit 20 Nebenstellen
Gesamtarchitektur: zwei Standorte, zentrale Dienste und getrennte Bereiche. Schematisch, keine Offenlegung des Netzplans.

Server und Virtualisierung

Im Unternehmen werden sechs physische Microsoft-Server betrieben.

Ergänzend dazu kommen zwei Proxmox-Systeme zum Einsatz – jeweils eines pro Standort.

Damit lassen sich zentrale Dienste strukturiert betreiben, voneinander trennen und bedarfsgerecht verwalten. Die Virtualisierung ist dabei nicht Selbstzweck, sondern Teil einer übersichtlichen Serverarchitektur, die unterschiedliche Anforderungen innerhalb des Unternehmens abbildet.

Je nach Aufgabe können klassische Microsoft-Serverrollen, zusätzliche Dienste und spezialisierte Anwendungen auf einer gemeinsamen technischen Basis organisiert werden.

Firewall, Routing und Netzwerksegmentierung

Die zentrale Netzwerksicherheit und das Routing werden über OPNsense umgesetzt.

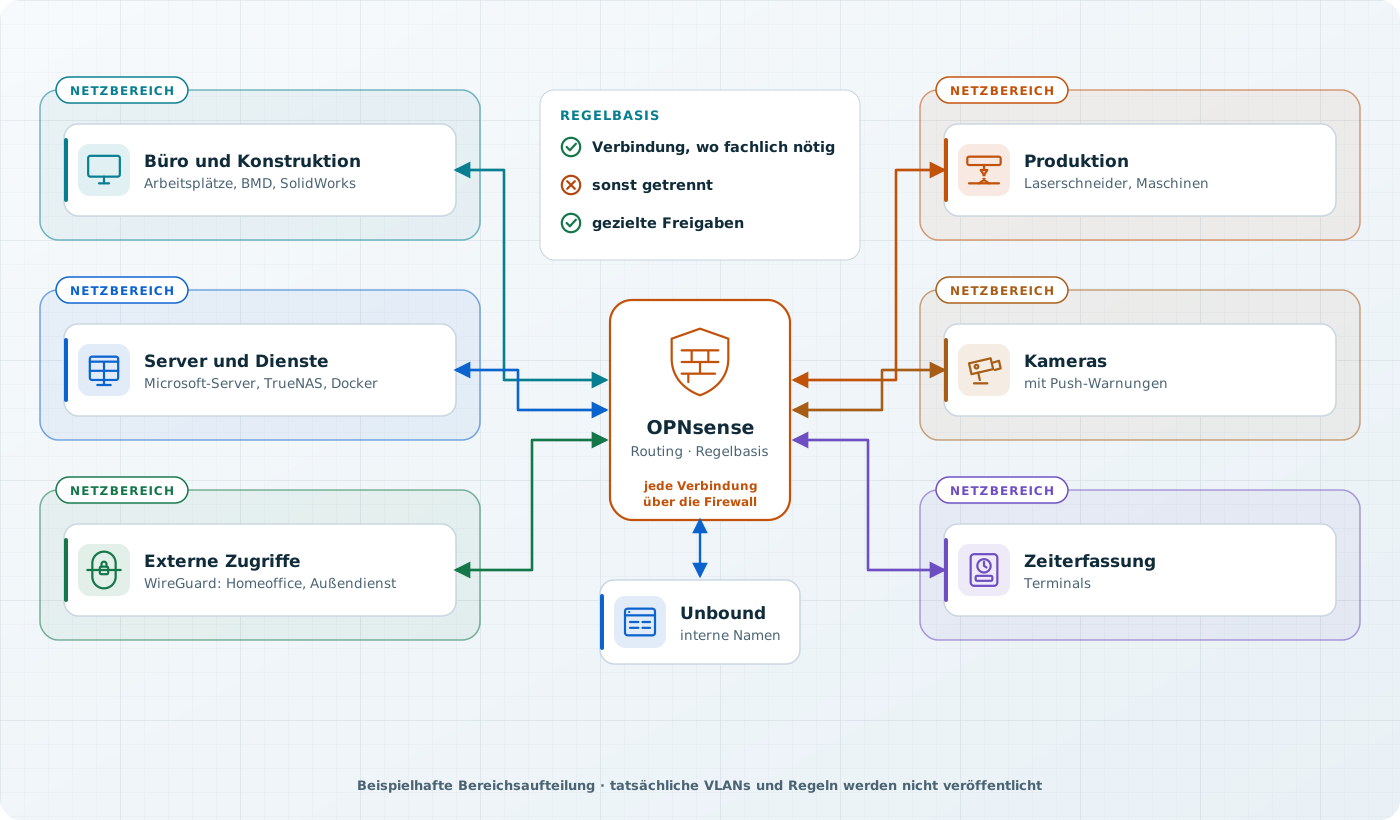
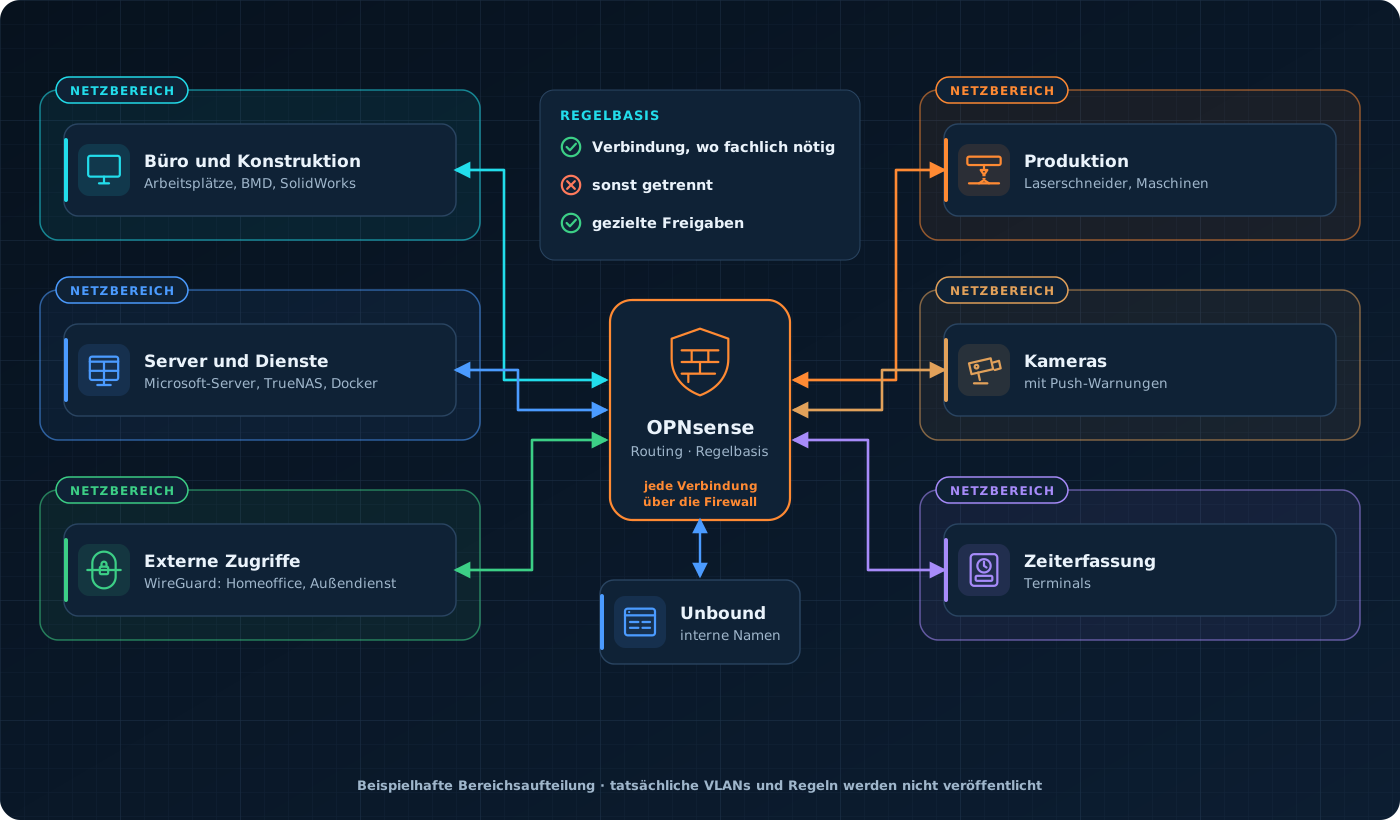
Unterschiedliche Bereiche des Unternehmensnetzes werden gezielt voneinander getrennt und nur dort verbunden, wo dies fachlich erforderlich ist. Zum Einsatz kommen unter anderem VLAN-Strukturen, geroutete Netzbereiche und eine kontrollierte Regelbasis auf der Firewall.

Ergänzend sorgt Unbound als zentraler DNS-Dienst für eine strukturierte interne Namensauflösung.

Die Architektur stellt sicher, dass unterschiedliche Gerätetypen und Netzbereiche nicht unkontrolliert miteinander kommunizieren. Das ist vor allem dort wichtig, wo klassische Büro-IT, Produktionsumfeld, Kameras, Zeiterfassung und externe Zugriffe in einer gemeinsamen Infrastruktur zusammenlaufen.

Netzwerksegmentierung und Routing: getrennte Netzbereiche für Büro und Konstruktion, Server und Dienste, externe Zugriffe, Produktion, Kameras und Zeiterfassung; Verbindungen laufen über OPNsense und sind nur erlaubt, wo fachlich erforderlich; Unbound für interne Namensauflösung
Netzwerksegmentierung: Bereiche nach Gerätetypen, jede Verbindung über die Firewall. Beispielhafte Aufteilung, tatsächliche VLANs werden nicht veröffentlicht.

Produktionsnahe Freigaben

Besonders wichtig ist die gezielte Einbindung einzelner betriebsrelevanter Systeme.

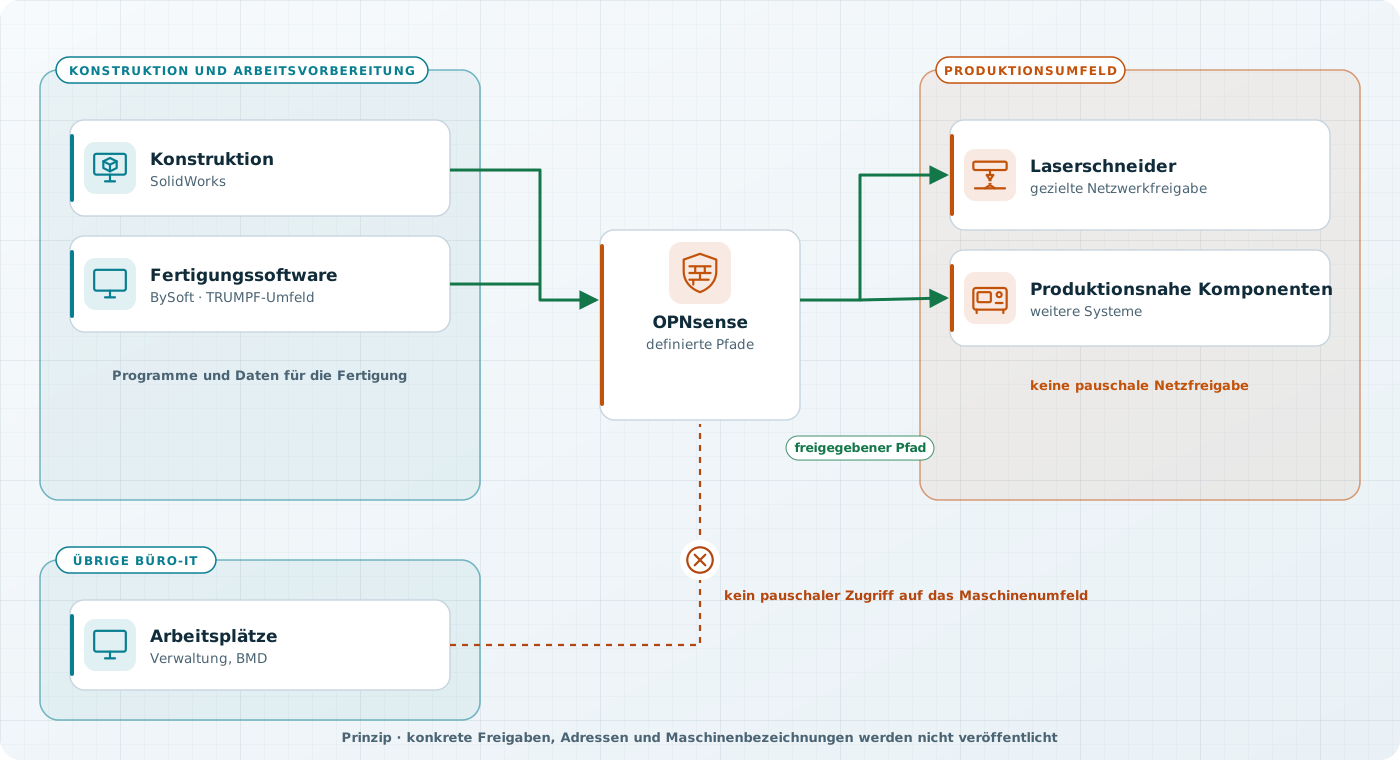
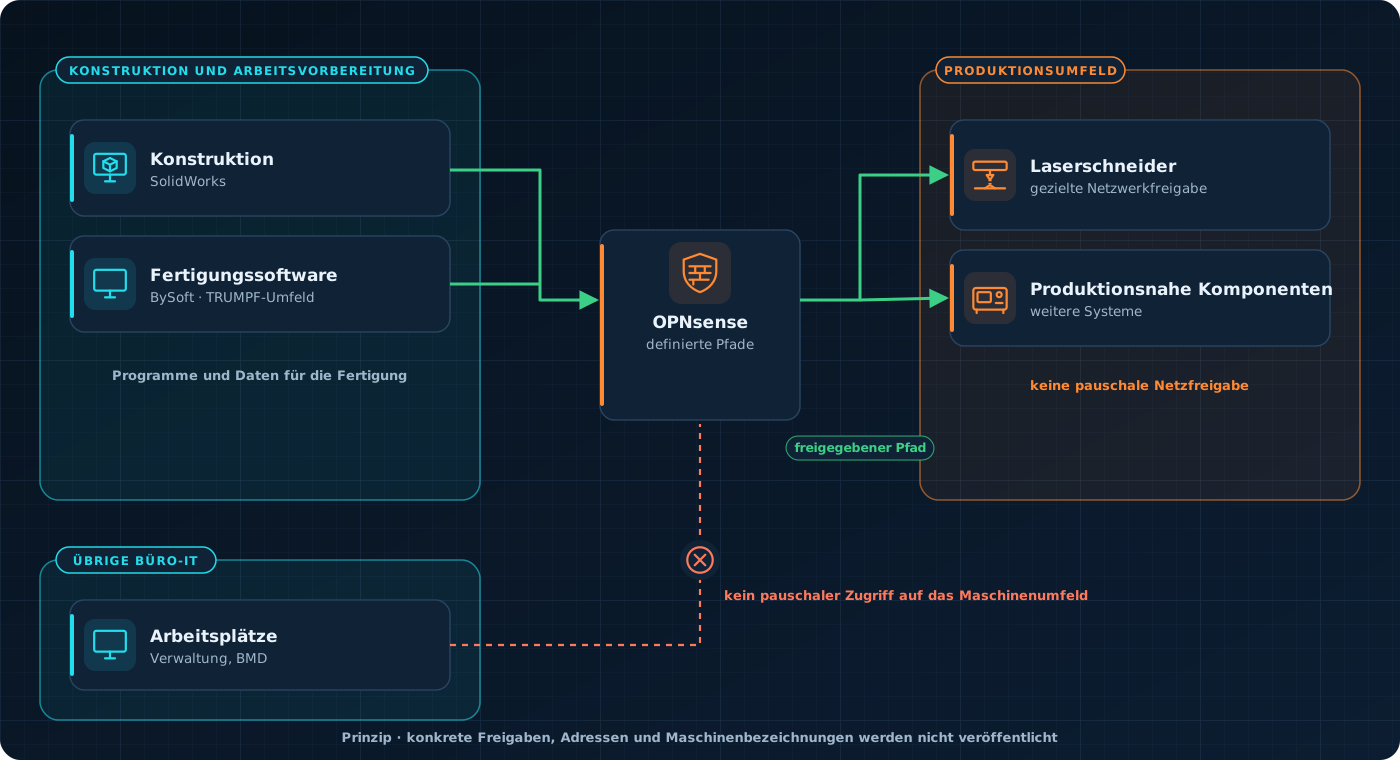
Dazu gehören unter anderem definierte Netzwerkfreigaben für den Laserschneider sowie die Anbindung weiterer produktionsnaher Komponenten. Gerade in einem Metallbau-Fachbetrieb ist es wichtig, dass Maschinen und zugehörige Systeme nicht pauschal ins Netz gestellt werden, sondern mit klar definierten Kommunikationswegen in die Infrastruktur eingebunden sind.

So bleibt nachvollziehbar, welche Systeme miteinander kommunizieren dürfen und welche Bereiche bewusst getrennt bleiben.

Produktionsnahe Freigaben: Konstruktion und Fertigungssoftware erreichen den Laserschneider und weitere produktionsnahe Komponenten nur über definierte, von OPNsense freigegebene Pfade; übrige Büro-IT ohne pauschalen Zugang zum Maschinenumfeld
Definierte Kommunikationspfade zum Maschinenumfeld statt pauschaler Netzfreigabe.

Ausfallsichere Internetanbindung

Für den laufenden Betrieb ist eine zuverlässige Internetversorgung essenziell.

Die Infrastruktur nutzt Anbindungen über Kelag Glasfaser und A1 Internet am ersten Standort sowie über RKM und A1 Internet am zweiten Standort. Entscheidend ist das Ziel einer möglichst ausfallsicheren Anbindung, damit betriebliche Abläufe, externe Verbindungen und standortübergreifende Kommunikation auch bei Störungen robust bleiben.

Standortvernetzung, Homeoffice und Außendienst

Für die Verbindung der Standorte sowie für definierte Zugriffe aus Homeoffice und Außendienst kommt WireGuard zum Einsatz.

Damit lassen sich entfernte Systeme sicher anbinden, ohne interne Dienste allgemein im Internet freizugeben.

Die VPN-Struktur ist Teil des Gesamtkonzepts und unterstützt sowohl standortübergreifende Kommunikation als auch mobile Arbeitsweisen.

Gerade für Außendienst und Homeoffice ist wichtig, dass nicht nur irgendein Fernzugang vorhanden ist, sondern ein kontrollierter, nachvollziehbar administrierbarer Zugriff auf die tatsächlich benötigten Ressourcen.

Business-Telefonie: 3CX im eigenen Betrieb

Telefonie gehört zur Unternehmensinfrastruktur – und sollte entsprechend zuverlässig und nachvollziehbar betreut werden.

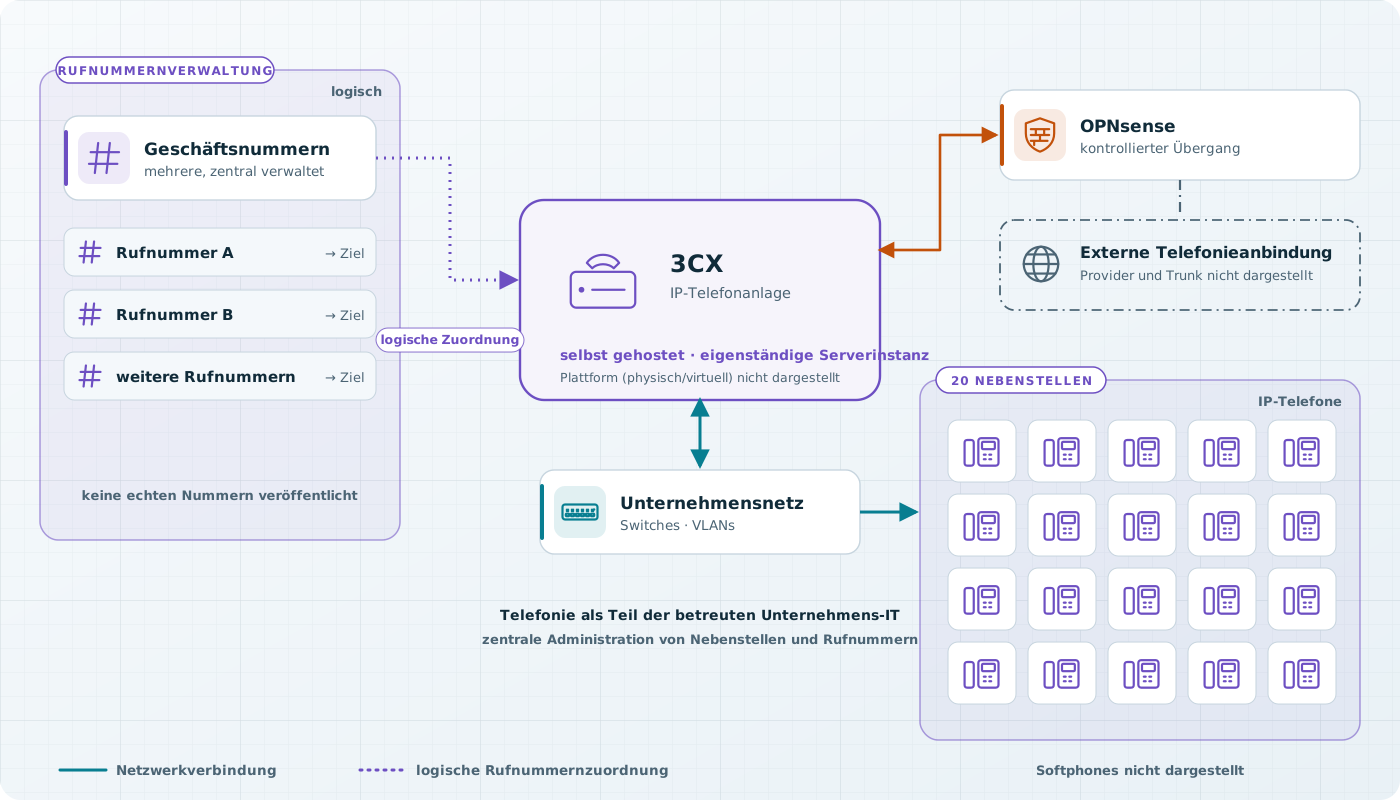
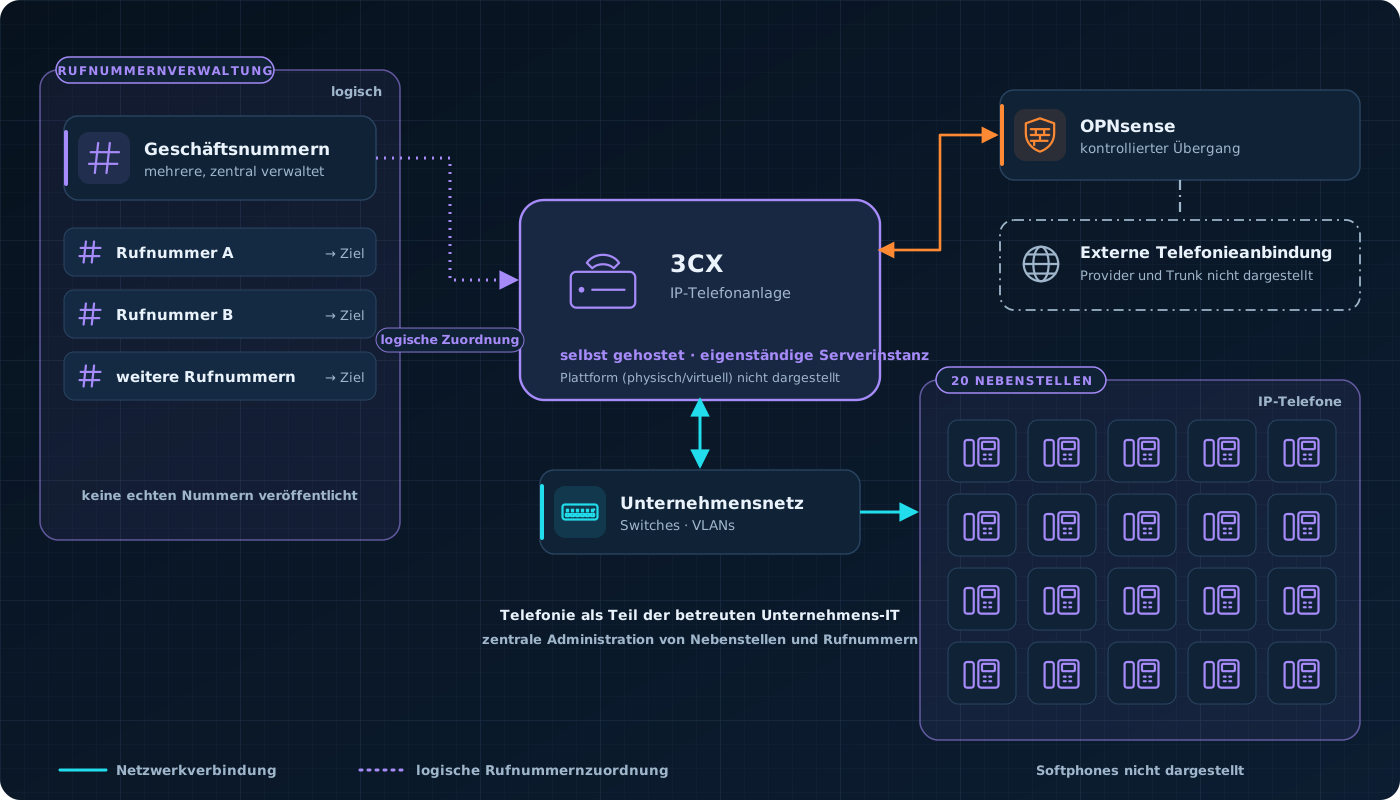
Für die betriebliche Kommunikation kommt eine selbst gehostete 3CX-Telefonanlage mit 20 Nebenstellen und mehreren geschäftlichen Rufnummern zum Einsatz. Die Telefonanlage wird als eigenständiger Serverdienst betrieben und in die vorhandene IT-Infrastruktur eingebunden.

Das ermöglicht eine zentrale Administration der Telefonie, ihrer Nebenstellen und der zugehörigen Rufnummern. Die Lösung ist damit kein isoliertes Telefonsystem, sondern ein weiterer Bestandteil der betreuten Unternehmens-IT.

Gerade in einem Betrieb mit Verwaltung, Produktion und mehreren Standorten ist es sinnvoll, Netzwerk, Serverbetrieb und Unternehmenskommunikation gemeinsam zu betrachten. ComputerCompetence übernimmt dabei die technische Integration und Betreuung der Telefonie im Zusammenspiel mit der übrigen Infrastruktur.

Für Unternehmen, die eine 3CX-Telefonanlage in Kärnten im eigenen Betrieb einsetzen möchten, zeigt das Projekt, wie sich Telefonie, Netzwerk und Serverbetrieb gemeinsam betreuen lassen.

Zentral betriebene Business-Telefonie mit 3CX: selbst gehostete IP-Telefonanlage als eigenständige Serverinstanz, mehrere Geschäftsnummern logisch den 20 Nebenstellen zugeordnet, Anbindung der IP-Telefone über das Unternehmensnetz, Übergang nach außen über OPNsense
Zentral betriebene Business-Telefonie mit 3CX: selbst gehostete VoIP-Telefonanlage mit 20 Nebenstellen. Keine Rufnummern, Zugangsdaten oder Providerdetails veröffentlicht.

Speicher, Dienste und interne Werkzeuge

Zur Infrastruktur gehören außerdem weitere zentrale Dienste und Plattformen.

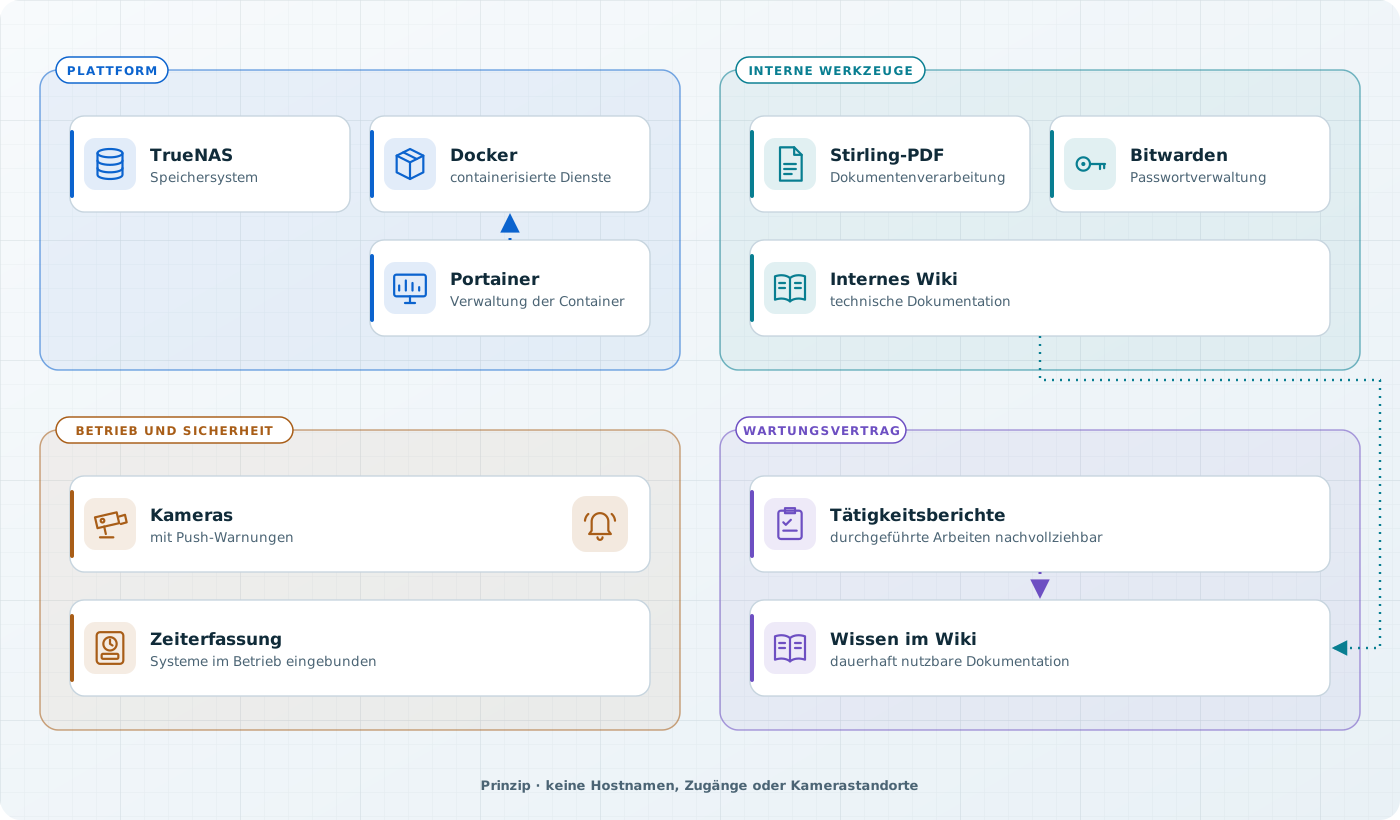
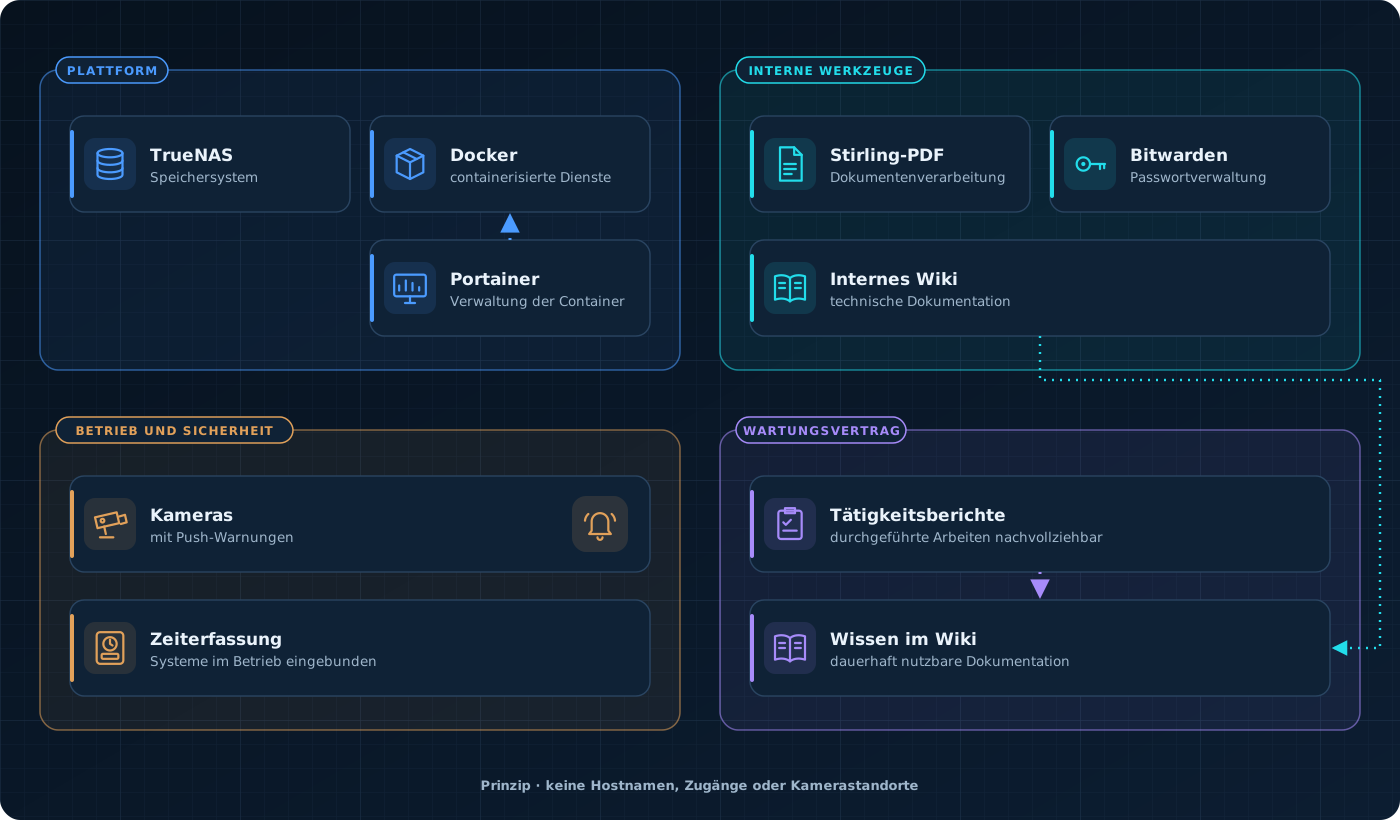
Dazu zählen unter anderem TrueNAS als Speichersystem sowie containerisierte Dienste im Docker-Umfeld. Zusätzliche Werkzeuge wie Portainer, Stirling-PDF, Bitwarden und ein internes Wiki unterstützen den laufenden Betrieb, die Dokumentation und die sichere Verwaltung.

Gerade in gewachsenen Unternehmensumgebungen ist es ein großer Vorteil, wenn solche Dienste nicht als unverbundene Einzellösungen betrieben werden, sondern in ein strukturiertes Betriebskonzept eingebettet sind.

Zentrale Dienste und Betrieb: TrueNAS, Docker mit Portainer, Stirling-PDF, Bitwarden und internes Wiki, Kameras mit Push-Warnungen und Zeiterfassung, Tätigkeitsberichte im Rahmen der Wartungsvertragsleistung
Plattform, interne Werkzeuge, Betrieb und Wartungsvertrag im Überblick.

Videoüberwachung und Zeiterfassung

Auch die Videoüberwachung und die Zeiterfassung sind Bestandteile der betreuten Infrastruktur.

Kameras mit Push-Warnungen sowie Zeiterfassungssysteme müssen dabei technisch eingebunden, erreichbar und zugleich sinnvoll abgesichert sein.

Solche Systeme zeigen besonders deutlich, dass Unternehmens-IT heute weit über klassische Arbeitsplatzrechner hinausgeht. Sie sind Teil des täglichen Betriebs und müssen deshalb genauso zuverlässig betreut werden wie Server, Netzwerk und zentrale Dienste.

Dokumentation und Wartungsvertragsleistung

Ein wesentliches Merkmal dieses Projekts ist nicht nur die technische Umsetzung, sondern auch die laufende Betreuung.

Die Wartungsleistung wird strukturiert dokumentiert. Tätigkeitsberichte machen nachvollziehbar, welche Arbeiten durchgeführt wurden und wie sich die Umgebung entwickelt.

Ein internes Wiki unterstützt die technische Dokumentation und sorgt dafür, dass Wissen nicht nur in Einzelmaßnahmen steckt, sondern dauerhaft nutzbar bleibt. Gerade in komplexeren Umgebungen ist diese Kombination aus Technik, Struktur und Verlässlichkeit ein zentraler Bestandteil professioneller IT-Betreuung.

Das Ergebnis: Komplexe Technik. Klarer Betrieb.

Zwei Standorte, rund 60 Mitarbeiter, Produktionsanlagen, Server, Telefonie und eine Vielzahl unterschiedlicher Dienste: Eine solche IT-Umgebung muss vor allem im täglichen Betrieb beherrschbar bleiben.

Die eingesetzte Infrastruktur verbindet diese Anforderungen in einem abgestimmten Gesamtkonzept. Dabei entstehen drei wesentliche Vorteile.

Weniger Insellösungen. Mehr Übersicht.

Physische und virtualisierte Server, Netzwerkkomponenten, Telefonie und zentrale Dienste werden als zusammenhängende Infrastruktur betreut.

Proxmox, OPNsense, die zentralen Verwaltungsoberflächen und die dokumentierte Netzwerkarchitektur ermöglichen es, unterschiedliche Systeme gezielt zu administrieren und Änderungen nachvollziehbar durchzuführen.

Die standortübergreifende Verbindung über WireGuard bindet beide Betriebsstandorte in dieses Konzept ein.
Zentrale Betreuung. Nachvollziehbare Arbeit.

Die laufende Wartung geht über gelegentliche Fehlerbehebungen hinaus.

Ein internes Wiki hält technische Informationen strukturiert fest. Tätigkeitsberichte dokumentieren die im Rahmen des Wartungsvertrags durchgeführten Arbeiten.

Damit bleiben durchgeführte Maßnahmen und die Weiterentwicklung der Infrastruktur nachvollziehbar.

Für den Betrieb bedeutet das eine verlässliche technische Betreuung mit dokumentierten Abläufen und einem Ansprechpartner, der die eingesetzten Systeme kennt.

Risiken gezielt begrenzen. Betriebsabläufe schützen.

Die Netzwerksegmentierung mit VLANs und OPNsense ermöglicht kontrollierte Verbindungen zwischen Verwaltung, Serverdiensten und produktionsnahen Systemen. Für den Laserschneider sind nur die benötigten Kommunikationswege freigegeben.

Kelag Glasfaser und A1 ergänzen die Absicherung der Internetversorgung. WireGuard schützt die Verbindungen zwischen den Standorten sowie die Zugriffe aus Homeoffice und Außendienst; Kameras mit Push-Benachrichtigungen ergänzen die technische Überwachung.

Das beseitigt nicht jedes Ausfall- oder Sicherheitsrisiko, schafft aber kontrollierbare Strukturen, begrenzt unnötige Zugriffswege und ermöglicht gezielte Reaktionen auf Störungen.

Ähnliche Anforderungen im eigenen Betrieb?

Nicht jeder Betrieb benötigt diese Architektur in genau derselben Form.

Die grundlegende Herausforderung ist jedoch in vielen Unternehmen ähnlich: unterschiedliche Systeme, mehrere Standorte, steigende Sicherheitsanforderungen und der Wunsch nach einer IT, die im Alltag zuverlässig funktioniert.

ComputerCompetence plant, betreut und entwickelt genau solche Umgebungen – von Servern, Netzwerken und Firewalls bis zur sicheren Standortvernetzung und laufenden Wartungsbetreuung.

Ing. Roland Ortner – ComputerCompetence, IT-Betreuung und Netzwerktechnik in Kärnten

Komplexe IT braucht keine komplizierte Betreuung.

Ich plane, integriere und betreue Unternehmens-IT persönlich – von Servern und Netzwerken über Firewalls und Standortvernetzung bis zur laufenden Wartung.

Dabei geht es mir nicht darum, möglichst viele Technologien einzusetzen, sondern darum, dass die vorhandenen Systeme zuverlässig zusammenarbeiten und langfristig beherrschbar bleiben.

Mein Anspruch ist eine technisch saubere Lösung, eine nachvollziehbare Dokumentation und eine Betreuung, bei der mein Kunde weiß, wer für seine Infrastruktur verantwortlich ist.

Ing. Roland OrtnerTechnischer Informatiker & NachrichtenelektronikerComputerCompetence · Klagenfurt

IT-Infrastruktur persönlich besprechen

ComputerCompetence – IT-Betreuung, Server und Netzwerke in Kärnten.

Kundenreferenz: Der Name des Betriebs sowie sicherheitsrelevante Details werden nicht veröffentlicht. Die Grafiken zeigen die technischen Zusammenhänge schematisch und sind keine Offenlegung des Netzplans.

cc@lab – read-only

Befehle: help, whoami, skills, projects, philosophy, signal, ride, clear