IT-Infrastruktur · Gesundheitswesen
Eine sichere IT-Infrastruktur für den Ordinationsalltag.
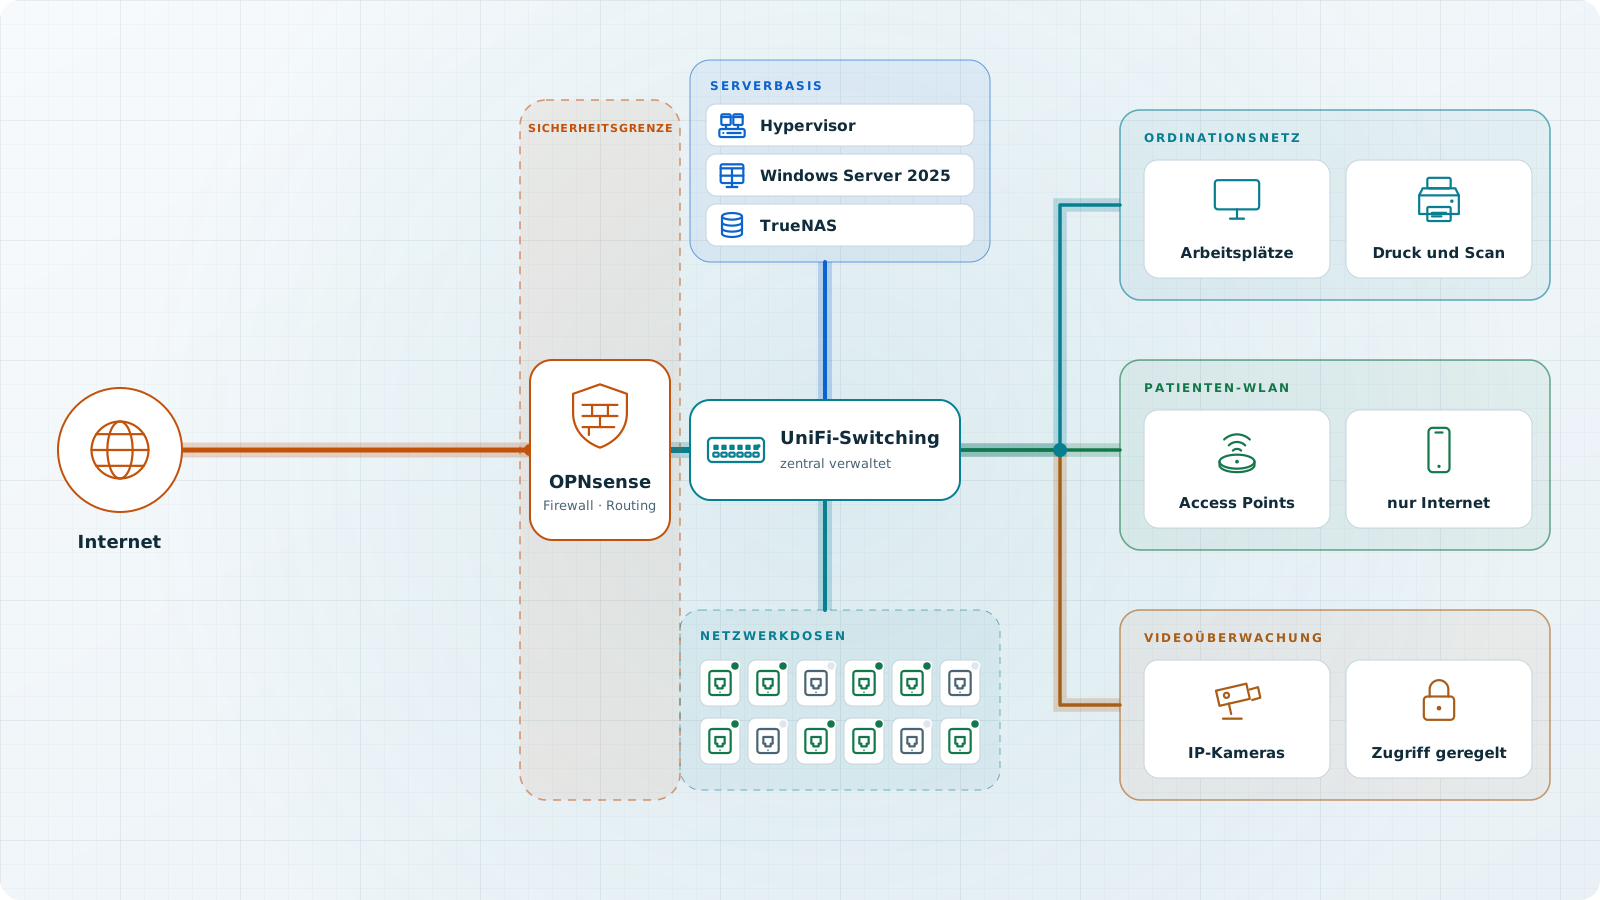
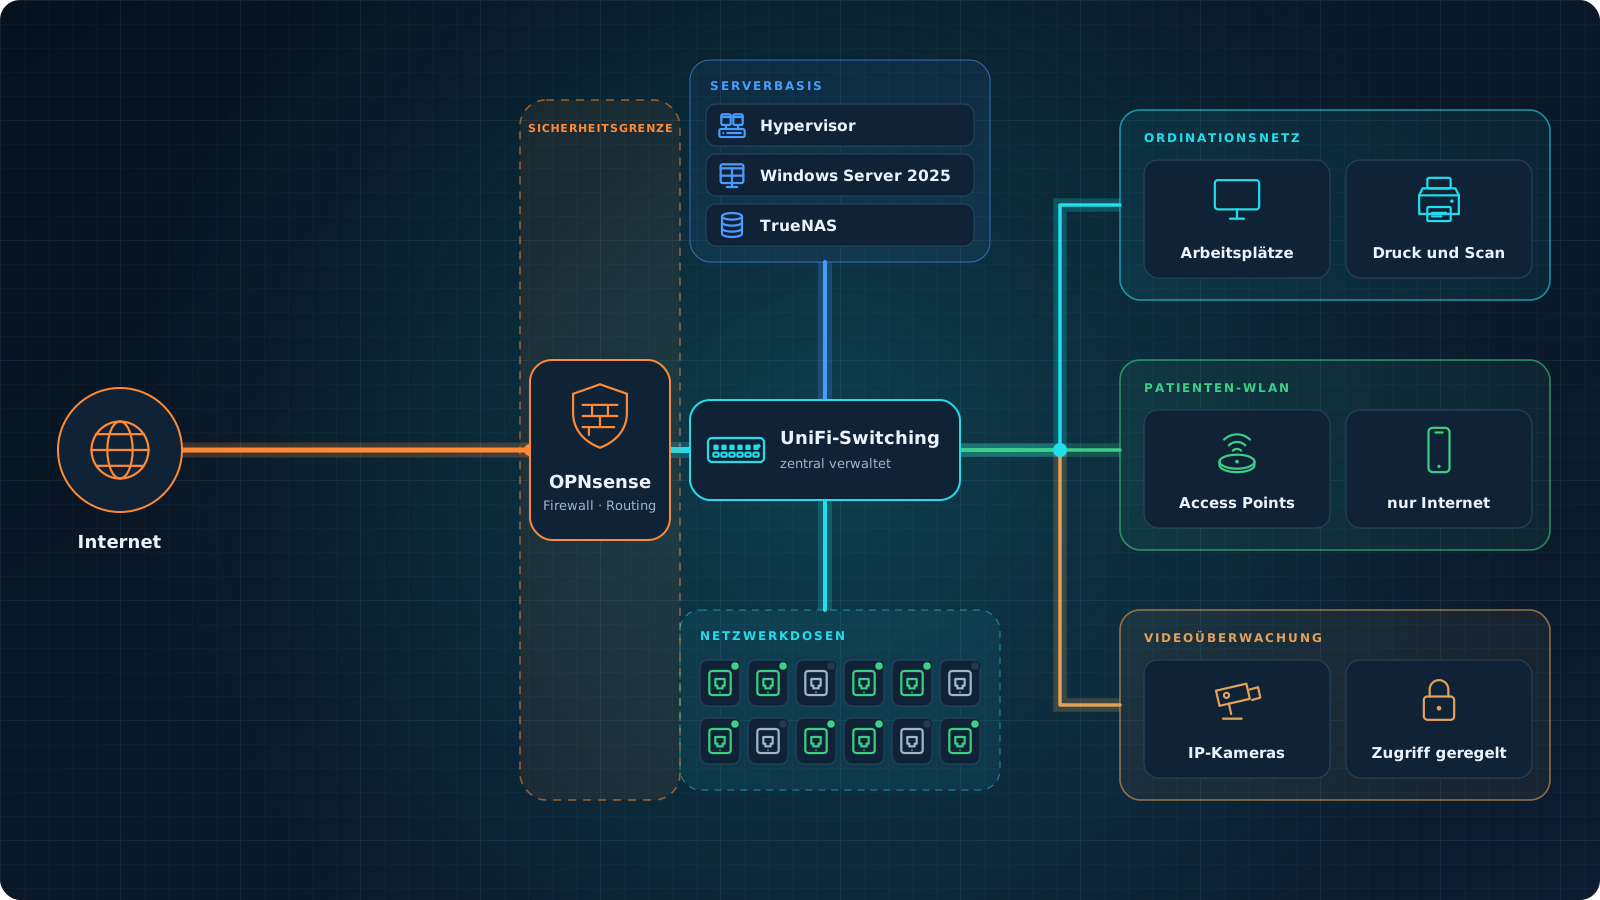
Servervirtualisierung, zentral verwaltete Arbeitsplätze, kontrollierte Netzwerkanschlüsse, getrenntes Patienten-WLAN und integrierte Druck- und Scanlösungen – als durchdachtes Gesamtsystem für eine Arztordination in Klagenfurt.
Projektsteckbrief
- Kategorie
- IT-Infrastruktur · Gesundheitswesen
- Kunde
- Arztordination (Kundeninstallation)
- Standort
- Klagenfurt
- Technologien
- Hypervisor · Windows Server 2025 · TrueNAS · OPNsense · UniFi · Konica Minolta
IT-Infrastruktur für eine Arztordination in Klagenfurt
Eine moderne Arztordination ist auf eine zuverlässige und kontrollierbare IT-Infrastruktur angewiesen.
Arbeitsplätze, Server, Netzwerkgeräte, Drucksysteme, Scanner und drahtlose Verbindungen müssen im täglichen Betrieb zuverlässig zusammenspielen. Zur Ausstattung der Ordination gehören auch drei e-card-Lesegeräte.
Gleichzeitig dürfen Patienten- und Besuchergeräte keinen unkontrollierten Zugang zu internen Systemen erhalten.
Für eine Arztordination in Klagenfurt wurde deshalb eine strukturierte IT-Infrastruktur mit zentraler Serververwaltung, segmentierter Netzwerktechnik und gezielt kontrollierten Zugriffsmöglichkeiten umgesetzt. Im Mittelpunkt stand nicht die Anschaffung möglichst vieler Geräte, sondern deren sinnvolle Integration in ein übersichtlich administrierbares Gesamtsystem.
Die Infrastruktur im Überblick
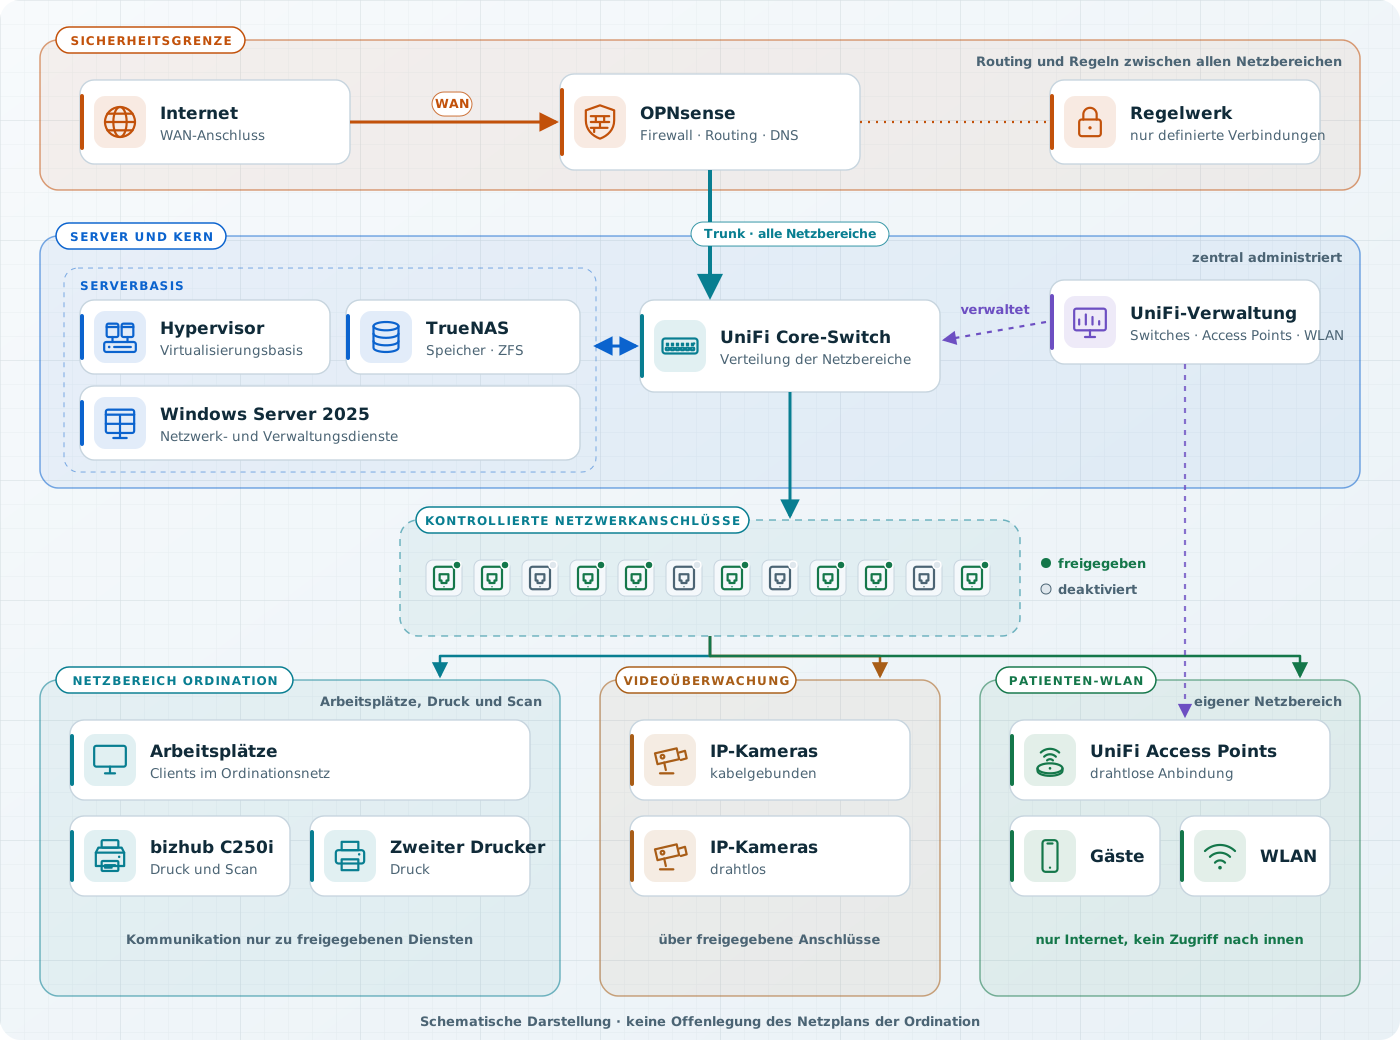
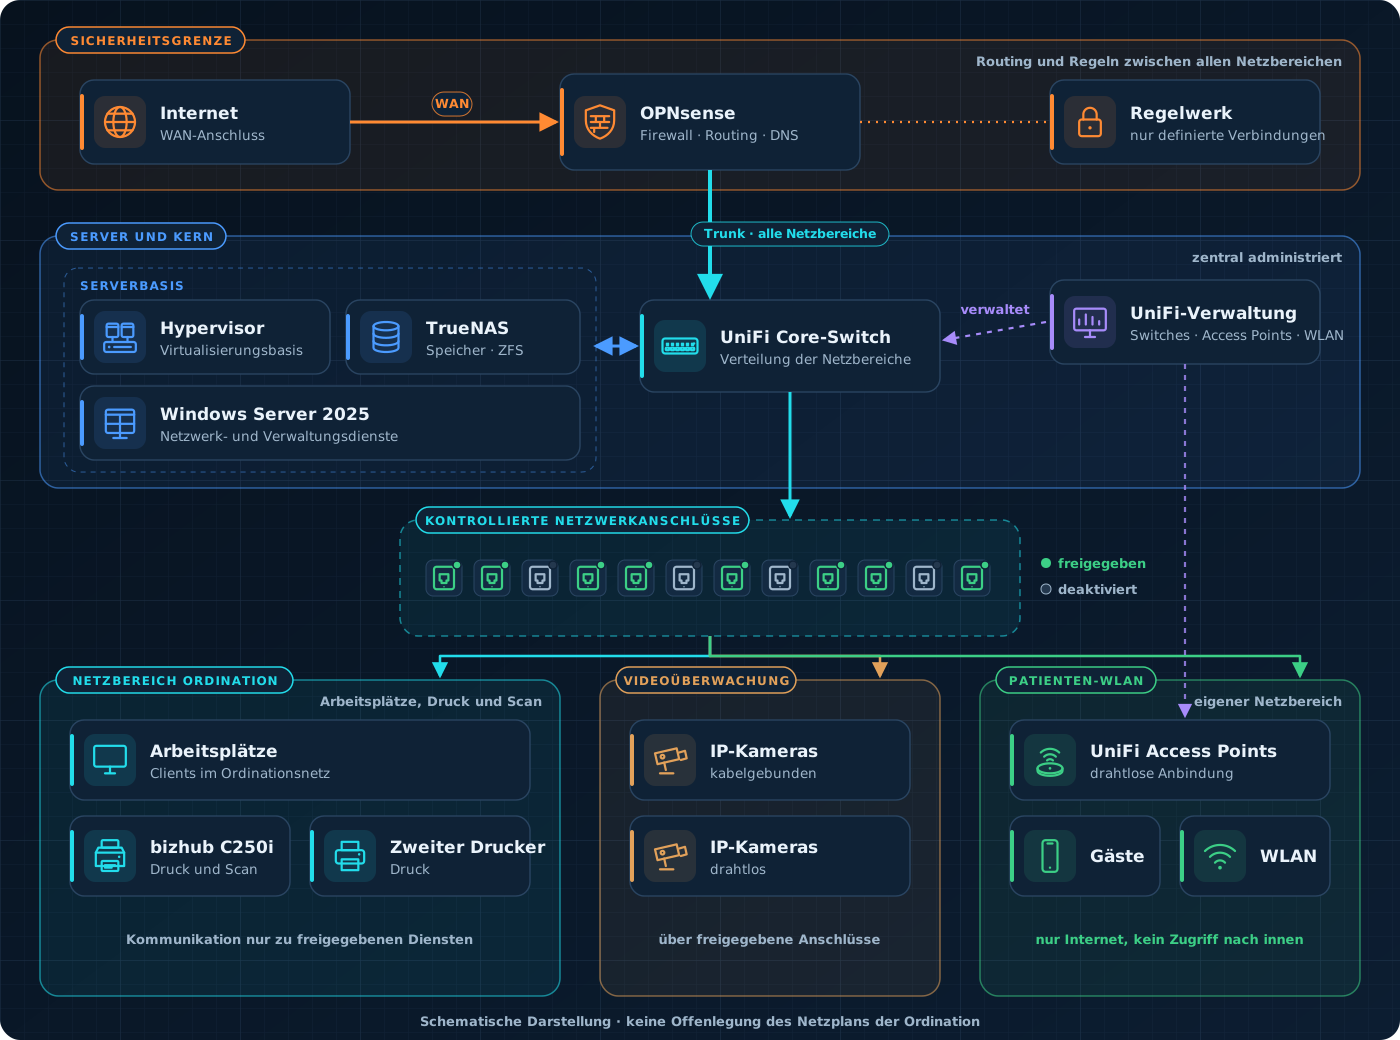
Die Grafik zeigt das Zusammenspiel der Komponenten als vereinfachtes Funktionsprinzip.
Serverinfrastruktur: Hypervisor, Windows Server 2025 und TrueNAS
Das Fundament der Serverumgebung bildet ein Hypervisor.
Die Virtualisierungsplattform ermöglicht die Ausführung und Verwaltung unterschiedlicher Serverdienste auf einer gemeinsamen Hardwarebasis.
Ein wesentlicher Bestandteil der Ordinationsinfrastruktur ist Microsoft Windows Server 2025. Dieser stellt eine moderne Grundlage für zentrale Windows-basierte Netzwerk- und Verwaltungsdienste bereit.
Für zentrale Speicher- und Dateidienste kommt TrueNAS mit dem Dateisystem ZFS zum Einsatz.
Durch die Kombination von Virtualisierung und Windows-Server-Technologie entsteht eine flexibel administrierbare Umgebung, die auf die Anforderungen des Ordinationsbetriebs abgestimmt werden kann.
OPNsense: Kontrollierter Datenverkehr
Die zentrale Firewall bildet einen wichtigen Bestandteil des Netzwerksicherheitskonzepts.
OPNsense übernimmt Routing und die Kontrolle der erlaubten Netzwerkverbindungen.
Unterschiedliche Geräte und Dienste können anhand ihrer Funktion getrennten Netzwerkbereichen zugeordnet werden. Über entsprechende Firewall-Regeln wird definiert, welche Verbindungen zulässig sind und welche unterbunden werden.
Dadurch lässt sich verhindern, dass beispielsweise Besuchergeräte ohne ausdrückliche Berechtigung auf interne Ordinationssysteme zugreifen.
Netzwerkdosen: Zugriff erst nach ausdrücklicher Freigabe
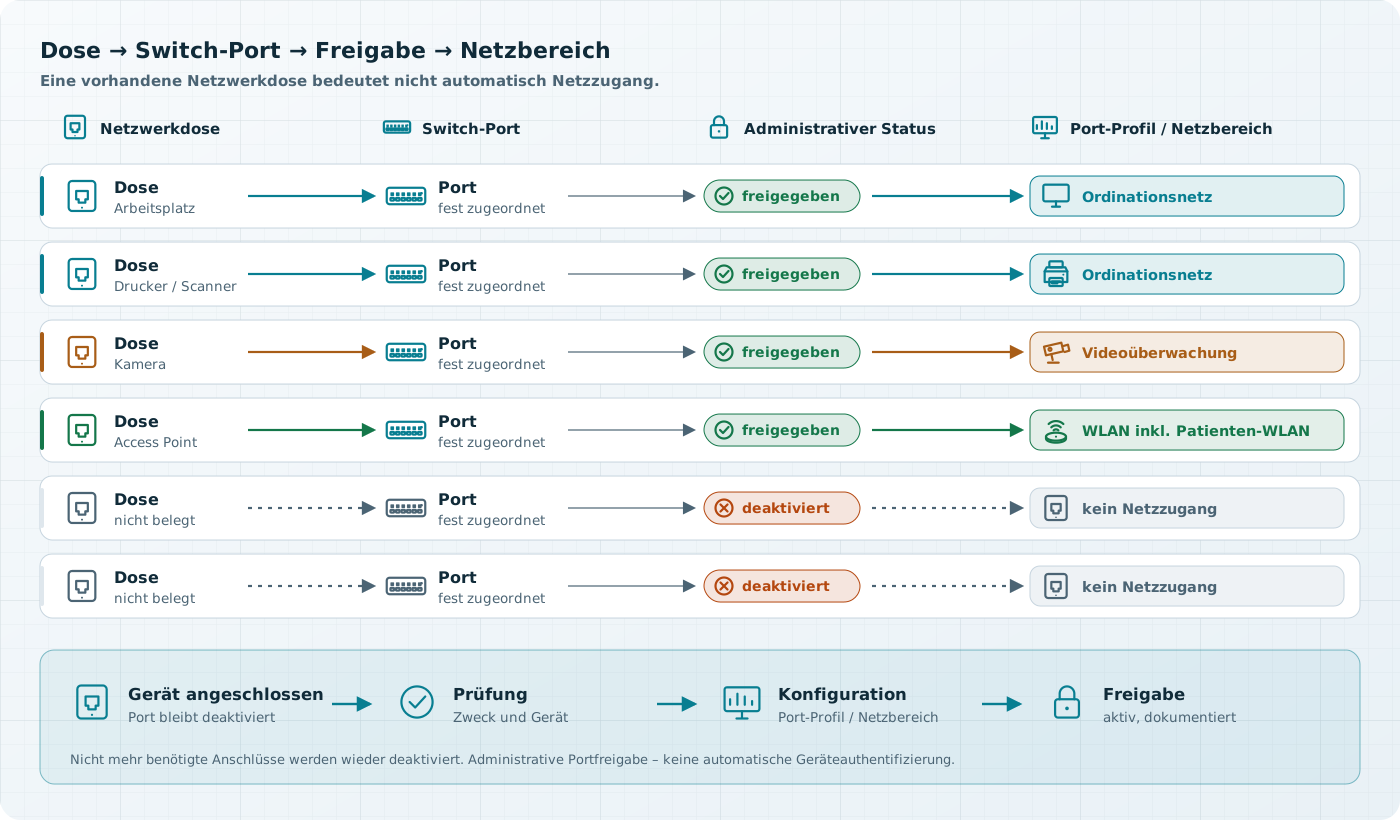
Ein wesentliches Merkmal dieser Installation ist die kontrollierte Nutzung der physischen Netzwerkanschlüsse.
Sämtliche Netzwerkdosen am Standort werden über die jeweils zugeordneten Ports der verwalteten Switch-Infrastruktur administriert. Ein vorhandener Netzwerkanschluss bedeutet nicht automatisch, dass darüber kommuniziert werden kann.
Der betreffende Switch-Port muss ausdrücklich freigegeben und entsprechend seiner vorgesehenen Verwendung konfiguriert werden. Dazu gehören insbesondere die administrative Aktivierung sowie die Zuordnung zum passenden Netzwerkbereich beziehungsweise VLAN.
Nicht benötigte Anschlüsse bleiben deaktiviert. Auf diese Weise beginnt die Kontrolle der Netzwerkinfrastruktur bereits beim physischen Anschluss und nicht erst bei der zentralen Firewall.
UniFi: Zentral verwaltetes Netzwerk und WLAN
Die Switching- und WLAN-Infrastruktur wird über UniFi zentral verwaltet.
Die einheitliche Administrationsoberfläche erlaubt es, Switches, Access Points und deren Konfigurationen übersichtlich zu betreuen.
Besonders wichtig sind dabei die Zuordnung der Netzwerkanschlüsse, die Verwaltung unterschiedlicher Netzbereiche und die nachvollziehbare Konfiguration der drahtlosen Zugänge. Die zentrale Verwaltung erleichtert die laufende Betreuung und die Anpassung der Infrastruktur bei geänderten Anforderungen.
Geroutetes Patienten-WLAN: Klare Trennung vom Ordinationsnetz
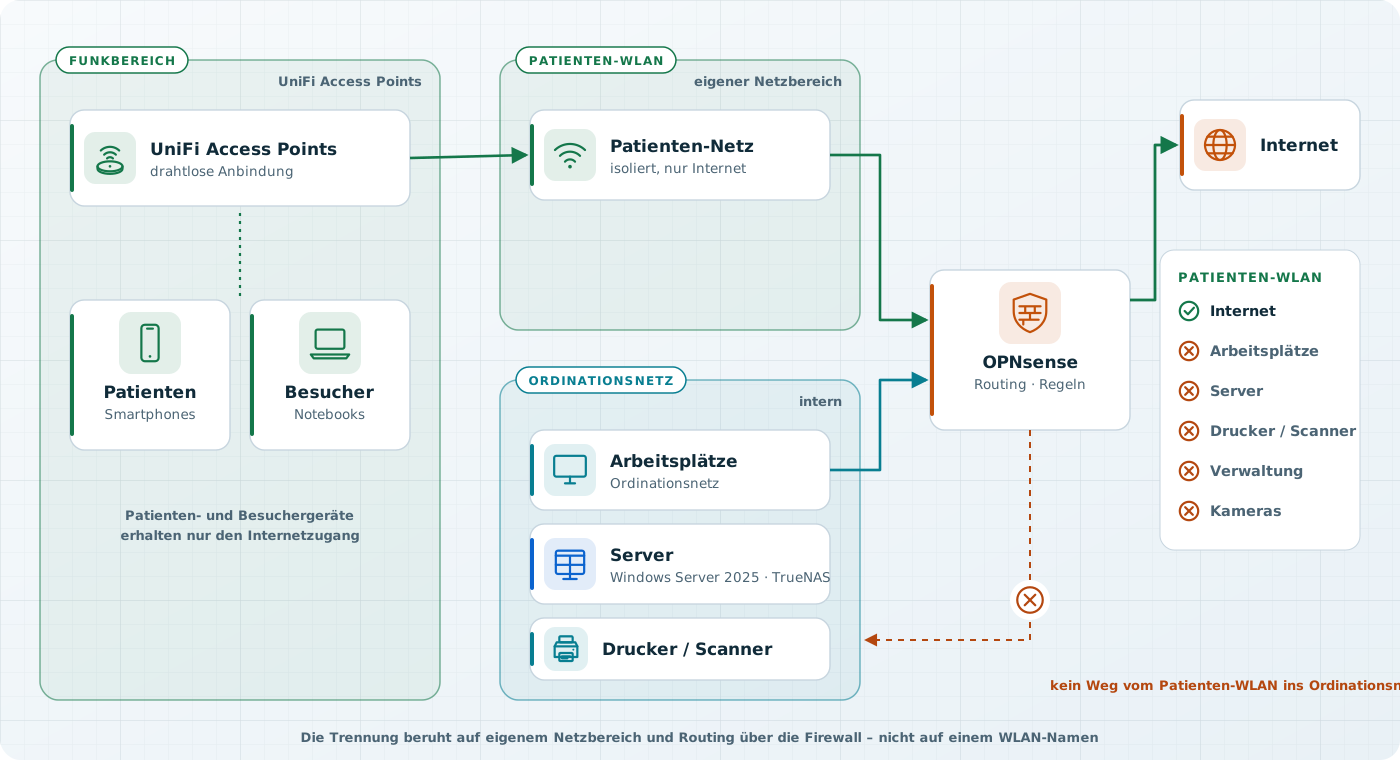
Für Patienten und Besucher steht ein eigener drahtloser Internetzugang zur Verfügung.
Dabei handelt es sich nicht lediglich um einen zusätzlichen WLAN-Namen.
Das Patienten-WLAN wird als eigener Netzbereich über OPNsense geroutet und durch entsprechende Firewall-Regeln vom internen Ordinationsnetz getrennt. Die UniFi-Access-Points übernehmen die drahtlose Anbindung.
Damit erhalten Besucher den vorgesehenen Internetzugang, ohne dass interne Arbeitsplatzsysteme und Server allgemein erreichbar werden. Die Sicherheit beruht auf der tatsächlichen Trennung und Kontrolle der Netzwerkkommunikation.
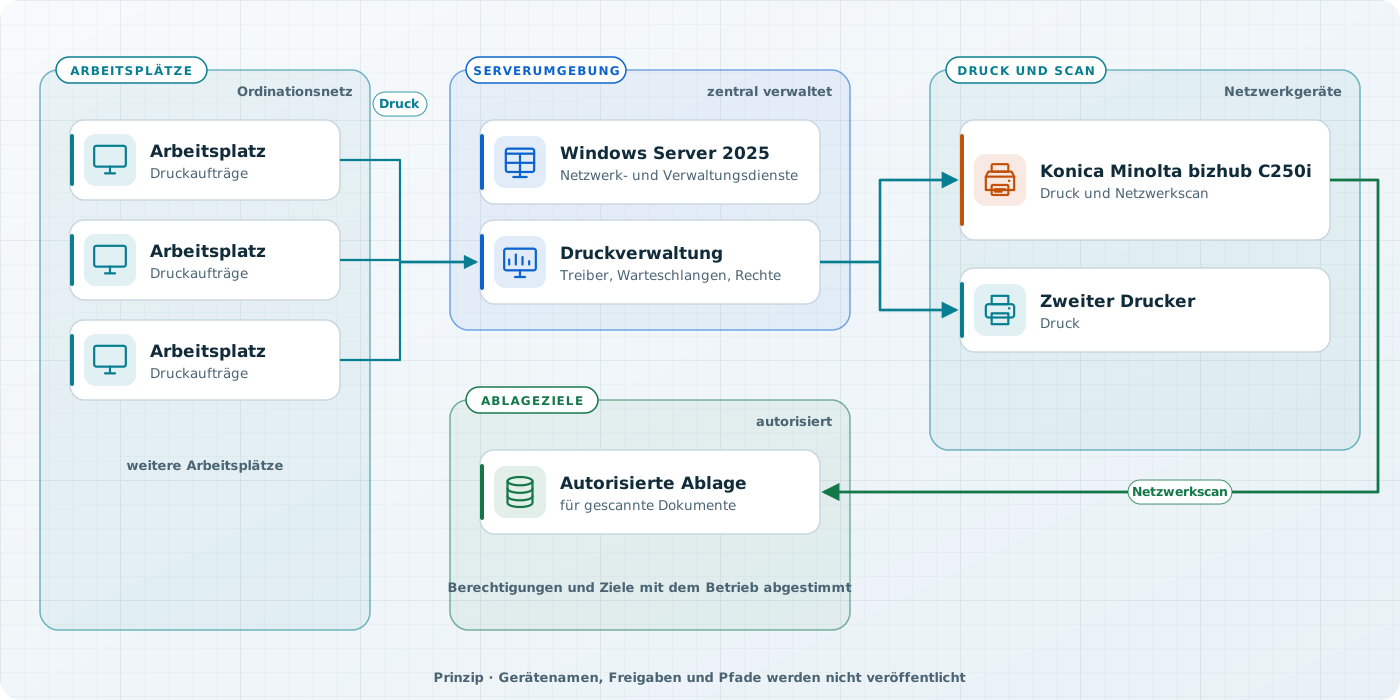
Zentrale Druckverwaltung und Netzwerkscanner
Auch Drucker und Scanner sind Bestandteil der zentral verwalteten IT-Umgebung.
Im Einsatz sind zwei Drucker, darunter ein Konica Minolta bizhub C250i.
Die Drucksysteme werden so in das Netzwerk eingebunden, dass die vorgesehenen Arbeitsplätze die benötigten Druckfunktionen nutzen können. Ergänzend stehen Netzwerk-Scan-Funktionen zur Verfügung, um Dokumente elektronisch an autorisierte Ziele zu übertragen.
Bei einer Arztordination kommt der kontrollierten Verarbeitung solcher Dokumente besondere Bedeutung zu. Deshalb müssen Druck- und Scanberechtigungen sowie die vorgesehenen Ablageziele mit den Anforderungen des Ordinationsbetriebs abgestimmt werden.
Videoüberwachung im Netzwerk
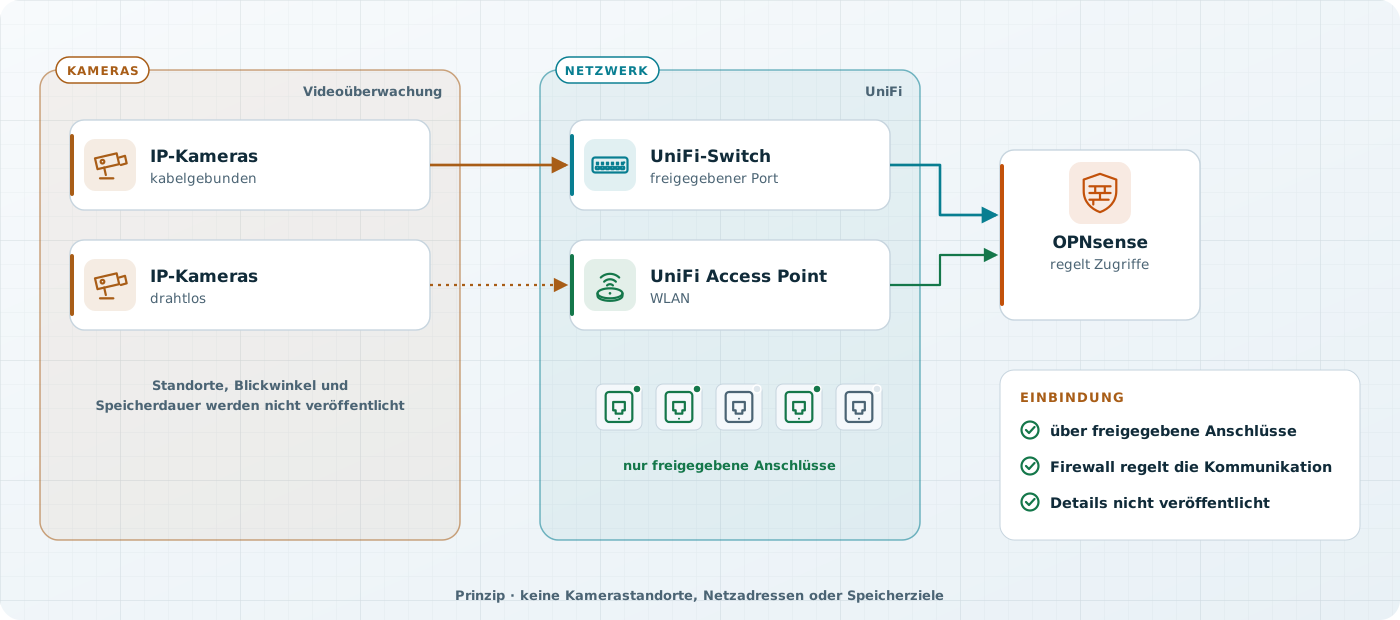
Zur Infrastruktur der Ordination gehört auch eine IP-Videoüberwachung.
Sie ist Teil der Netzwerkinfrastruktur und wird gemeinsam mit den übrigen Komponenten betreut.
Kabelgebundene Kameras sind über freigegebene Anschlüsse an der Switch-Infrastruktur eingebunden, drahtlose Kameras über die Access Points. Die Firewall regelt, welche Verbindungen zulässig sind.
Kamerastandorte, Speicherziele und Zugriffsmöglichkeiten werden aus Sicherheitsgründen nicht veröffentlicht. Die Videoüberwachung ist dabei vom Schutz medizinischer Patientendaten zu unterscheiden und wird gesondert behandelt.
Das Ergebnis: Eine zentral betreubare Ordinationsinfrastruktur
Die Installation verbindet unterschiedliche technische Aufgaben in einer gemeinsamen Infrastruktur.
Virtualisierte Server, Windows-basierte Netzwerkdienste, zentraler Speicher mit TrueNAS, zentral verwaltete Switches und WLAN-Zugänge sowie die kontrollierte Nutzung physischer Netzwerkanschlüsse bilden die Grundlage. Das getrennte Patienten-WLAN ermöglicht Besucherzugänge, ohne das interne Ordinationsnetz pauschal freizugeben.
Drucker und Scanner sind in die Arbeitsumgebung eingebunden und können im Rahmen einer einheitlichen IT-Betreuung administriert werden. Das Projekt zeigt, wie sich die Anforderungen eines medizinischen Betriebs mit einer strukturierten, nachvollziehbaren Netzwerk- und Serverarchitektur verbinden lassen.
Individuelle IT-Lösungen für anspruchsvolle Betriebe
Nicht jede Ordination und nicht jeder Betrieb benötigt dieselbe technische Ausstattung.
Entscheidend sind die tatsächlichen Arbeitsabläufe, Sicherheitsanforderungen und betrieblichen Rahmenbedingungen. ComputerCompetence plant und betreut IT-Infrastrukturen, die auf diesen Anforderungen aufbauen – von Servervirtualisierung und Netzwerkarchitektur bis zur Firewall, zum WLAN und zur zentralen Administration.
ComputerCompetence – IT-Betreuung, Server und Netzwerke in Klagenfurt und Kärnten.
Kundenreferenz: Der Name der Ordination sowie sicherheitsrelevante Details werden nicht veröffentlicht. Die Grafiken zeigen die technischen Zusammenhänge schematisch und sind keine Offenlegung des Netzplans.