IT-Sicherheit
React2Shell: Wenn die Menschen ihre Haustür offen lassen
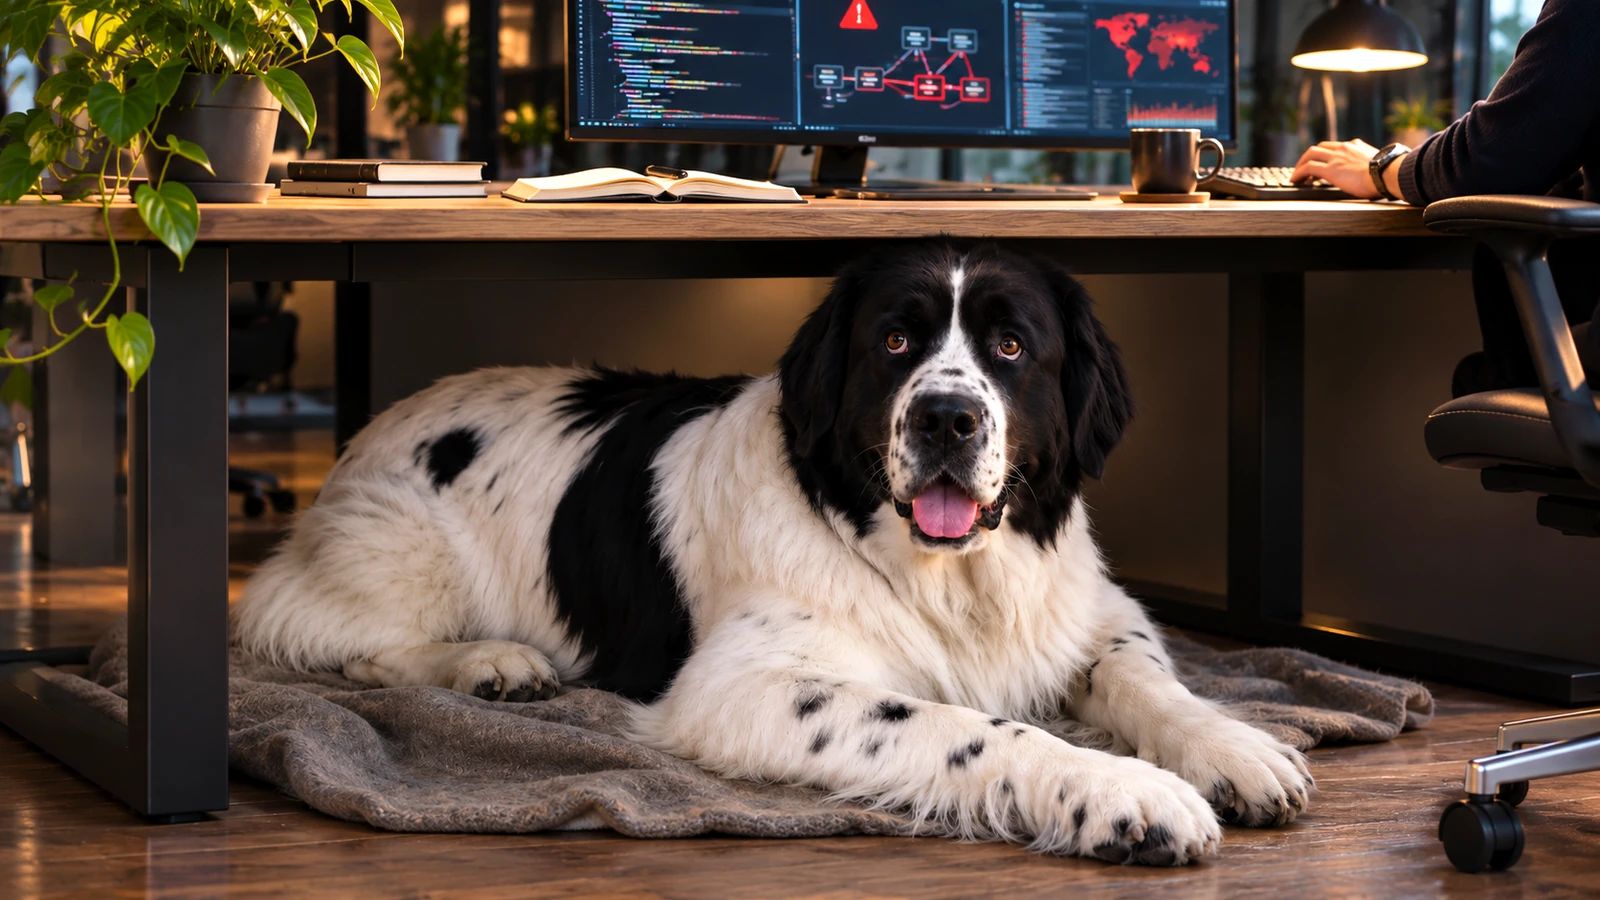
Pixel erzählt – eine fiktive Hundeperspektive
Technischer Faktencheck: Ing. Roland Ortner
Unterm Schreibtisch · Pixel hat das Wort · Folge 001
Eigentlich war alles geregelt. Mein Wassernapf war gefüllt, das Kissen lag richtig und Roland hatte endlich aufgehört, seinen Stuhl hin und her zu schieben. Ich hatte den Vormittag abgeschrieben. Im positiven Sinn.
Dann klingelte das Telefon.
Es gibt Geräusche, die sollten die Menschen gesetzlich begrenzen. Telefonklingeln gehört dazu. Staubsauger ebenfalls. Aber das ist ein anderes Verfahren.
Roland hob ab. Ich hörte erst nur seine ruhige Stimme. Auf der anderen Seite klang es offenbar weniger gemütlich.
„React2Shell? Ja. Welche Anwendung? Welche Version?"
Eine Pause.
„Wer betreut die Updates?"
Eine längere Pause.
Ich öffnete ein Auge. Solche Pausen kenne ich. Bei uns wird es ähnlich still, wenn plötzlich jemand wissen will, wer das Loch im Garten gegraben hat.
Der Gartenzaun ist da. Die Haustür steht offen.
Der Mensch am Telefon hatte offenbar gehört, dass Angreifer durch eine Sicherheitslücke Befehle auf einem Server ausführen können. Jetzt wollte er wissen, ob seine Anwendung gefährdet ist. Gleichzeitig schien niemand eine Liste der tatsächlich eingesetzten Software zu haben.
Die Menschen sind faszinierend. Sie verwalten Urlaubsanträge, Kaffeekapseln und Parkplätze mit einer geradezu rührenden Gründlichkeit. Aber wenn es darum geht, welche Komponenten auf einem öffentlich erreichbaren Server laufen, wird gelegentlich improvisiert.
Roland fragte weiter. Nicht laut. Nicht dramatisch. Einfach eine Frage nach der anderen.
„Wir haben doch eine Firewall“, kam offenbar als Einwand.
Roland erklärte, dass eine Firewall eine verwundbare Serveranwendung nicht automatisch gesund macht. Wenn der betroffene Dienst über das Internet erreichbar sein muss, hilft es wenig, nur auf den Zaun zu zeigen.
Bei uns ist das einfacher: Wir prüfen, ob das Gartentor geschlossen ist. Dann legen wir uns davor. Zwei Sicherheitsstufen. Ohne Lizenzvertrag.
React2Shell klingt nach Hundespielzeug. Ist aber keines.
Ich habe aus dem Gespräch mitgenommen, dass nicht jede React-Website automatisch betroffen ist. Es geht um bestimmte serverseitige React-Komponenten und betroffene Versionen. Das Problem ist ernst: Unter den entsprechenden Voraussetzungen können Angreifer über das Netzwerk ohne vorherige Anmeldung Code auf einem Server ausführen.
Dass eine solche Schwachstelle kein Fall für „schauen wir nächste Woche“ ist, versteht sogar ein Hund, dessen wichtigster Termin normalerweise das Abendessen ist.
Aber Roland ließ sich auch nicht zu einer voreiligen Diagnose hinreißen. Erst herausfinden, welche Software tatsächlich läuft. Dann den Sicherheitsstand prüfen, verfügbare Updates einspielen und untersuchen, ob schon etwas Ungewöhnliches passiert ist.
Das gefiel mir. Wer blind auf jeden Alarm reagiert, rennt irgendwann selbst gegen die geschlossene Tür. Ich spreche aus Erfahrung. Die Glasscheibe war frisch geputzt.
Und dann kam die Frage nach der Sicherung.
Nicht ob irgendwo „Backup erfolgreich“ steht. Sondern ob sich ein funktionierender Zustand tatsächlich wiederherstellen lässt und ob dafür ein sauberer Plan existiert.
Ich bin da streng. Eine volle Futterschüssel, die hinter einer verschlossenen Tür steht, ist keine verfügbare Mahlzeit. Die Menschen nennen so etwas manchmal ein Backup-Konzept. Bei uns wäre es eine Frechheit.
Am Ende wurde der Gesprächspartner offenbar ruhiger. Was genau auf seinem Server installiert war, mussten die Menschen erst prüfen. Dass jetzt geordnet vorzugehen war, stand fest.
Roland legte auf und machte sich Notizen.
Ich legte den Kopf wieder auf die Pfoten.
Pixels Urteil
Wer nicht weiß, was auf seinem Server läuft, hat keinen Überblick. Er hat Hoffnung.
Und Hoffnung ist eine ausgesprochen schwache Zugangskontrolle.
Die Menschen sollten weniger Zeit damit verbringen, die nächste Wunderlösung zu kaufen, und mehr damit, ihre vorhandenen Systeme zu kennen, zu warten und gelegentlich zu testen.
So. Mein Wassernapf ist inzwischen leer.
Manche Wartungsmängel erkenne ich zuverlässig, ohne vorher eine Schwachstellendatenbank zu konsultieren.
Pixel · Landseer, Büroaufsicht und zuständig für den Hausverstand.
Roland, mein Herrli, beurteilt das gewohnt pragmatisch so:
Was ist betroffen? React2Shell bezeichnet eine kritische Schwachstelle in React Server Components (CVE-2025-55182, CVSS 10.0). Sie betrifft bestimmte Versionen der Pakete react-server-dom-webpack, react-server-dom-parcel und react-server-dom-turbopack. Nicht jede React-Anwendung setzt diese Komponenten ein.
Warum ist das kritisch? Betroffene serverseitige Implementierungen können unter bestimmten Voraussetzungen über präparierte Netzwerkanfragen ohne Authentifizierung zur Ausführung fremden Codes gebracht werden. CERT.at warnte im Dezember 2025 vor aktiver Ausnutzung.
Was sollten Betreiber prüfen? Softwareinventar und Abhängigkeiten erfassen, die tatsächlichen eingesetzten Versionen mit den aktuellen Herstellerhinweisen abgleichen, auf geeignete abgesicherte Versionen aktualisieren und öffentlich erreichbare Anwendungen sowie Protokolle auf Auffälligkeiten untersuchen. Bei Verdacht auf Kompromittierung sind Incident-Response-Maßnahmen nötig; ein Update allein macht eine bereits erfolgte Kompromittierung nicht rückgängig.
Warum nicht einfach die ersten damaligen Fix-Versionen installieren? Nach der ursprünglichen Veröffentlichung erschienen weitere Sicherheitsmeldungen zu React Server Components. Daher nicht historische Versionslisten als pauschale Endempfehlung verwenden, sondern zum Prüfzeitpunkt die aktuellen Hersteller-Advisories und Framework-Hinweise berücksichtigen.
Redaktionshinweis: Das Telefonat ist frei erfunden und illustriert eine typische Problemsituation. Es gibt keinen identifizierbaren realen Kundenfall. Fachliche Freigabe und Veröffentlichungsdatum vor Livegang ergänzen.